
תדריך יומי
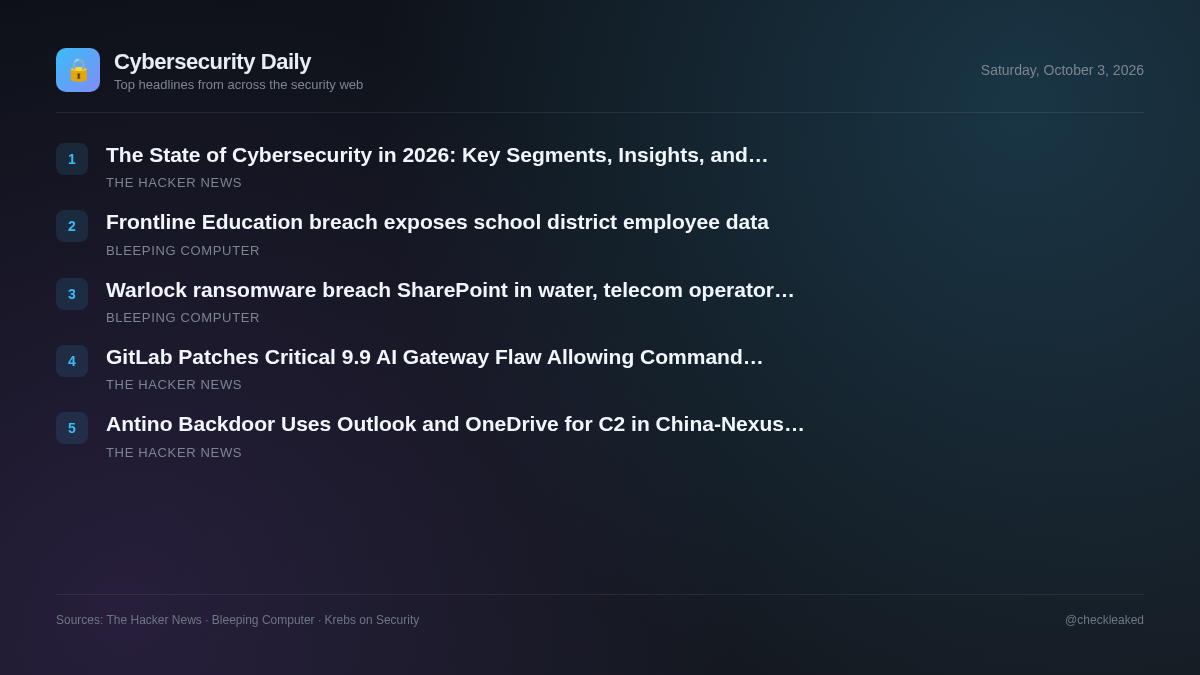
מצב אבטחת הסייבר בשנת 2026: מגזרים מרכזיים, תובנות וחידושים
התדרוך של היום מכסה פגיעות קריטית ב-GitLab AI Gateway, ריגול סייבר בין סין לרשתות חברתיות דרך הדלת האחורית של Antino, ותובנות אסטרטגיות לפעולות אבטחה בשנת 2026.
5 ידיעות2 דקות קריאה
נוף האבטחה של ימינו מדגיש את הסיכונים התפעוליים הנגרמים כתוצאה מהרחבת תכונות התוכנה והתשתית הארגונית. ארגונים המפעילים עומסי עבודה של בינה מלאכותית המאוחסנים בעצמם מתמודדים עם סיכון טכני מיידי, בעוד גורמי ריגול ממשיכים לנצל לרעה שירותי ענן לגיטימיים כדי לעקוף ניטור גבולות.
GitLab מתקנת פגם קריטי בשער הבינה המלאכותית 9.9 המאפשר ביצוע פקודות על שרתים עצמאיים
GitLab תיקנה תקלה קריטית שסומנה כ-CVE-2026-90970 עם ציון CVSS של 9.9 ברכיב AI Gateway שלה. הבעיה מאפשרת למשתמשים מחוברים עם גישת Duo Agent Platform לבצע פקודות בשרתים המאוחסנים בעצמם.
- למה זה חשוב
- סביבות המארחות את עצמן ומפעילות גרסאות פגיעות של AI Gateway מאפשרות למשתמשים מאומתים לבצע פקודות לא מורשות על המארח הבסיסי.
דלת אחורית של אנטינו משתמשת ב-Outlook וב-OneDrive עבור C2 בקמפיין ריגול בין סין לנקסוס
גורם איום הקשור לסין-נקסוס, שאובחן כ-UAT-11587, מכוון לארגוני ממשלה ומדיניות באסיה באמצעות דלת אחורית שנקראת Antino, המקורפת על ידי Rust, המסתמכת על Microsoft Graph כדי לבצע C2 דרך Outlook ו-OneDrive.
- למה זה חשוב
- ארגונים ממוקדים מתמודדים עם חילוץ נתונים חשאי וביצוע פקודות באמצעות שירותי ענן לגיטימיים של Microsoft 365.
מצב אבטחת הסייבר בשנת 2026: מגזרים מרכזיים, תובנות וחידושים
בהשתתפות: אבטחת סייבר עוברת עיצוב מחדש על ידי הרחבת תשתיות ענן, בינה מלאכותית, מערכות מבוזרות וסביבות דיגיטליות מורכבות יותר ויותר.
- למה זה חשוב
- ניהול כלי אבטחה מנותקים וטלמטריה לא מנוהלת מגביר את אחריות האבטחה, בעוד שהתקפות המונעות על ידי בינה מלאכותית מחלישות את ההגנות המסורתיות.
פרצת Frontline Education חושפת נתוני עובדי מחוז בית הספר
Frontline Education מודיעה למחוזות בתי הספר על פרצת נתונים לאחר שתוקפים ניצלו פגיעות בתוכנה של צד שלישי כדי לקבל גישה בלתי מורשית למערכות שלה ולגנוב מידע על עובדים, כולל מספרי ביטוח לאומי.
- למה זה חשוב
- לא ניתן לקבוע פרטים טכניים או הערכת חשיפה עקב חסר בחומר המקור.
תוכנת כופר של Warlock פרצה ל-SharePoint במים, התקפות של מפעילי תקשורת
קבוצת תוכנות הכופר Warlock, המקושרת לסין, כיוונה חברת מים, ספקית תקשורת, גוף ממשלתי אזורי ואוניברסיטה על ידי ניצול פגיעויות של SharePoint כדי לקבל גישה ראשונית.
- למה זה חשוב
- לא ניתן להעריך את ההשפעה והפגיעות הספציפיים של הקורבן עקב היעדר פרטי מקור.
עיקרי הדברים
- GitLab תיקנה את CVE-2026-90970 (CVSS 9.9), פגם קריטי בשערי בינה מלאכותית המאפשרים ביצוע פקודות.
- GitLab תיקנה את גרסאות 19.2.4, 19.3.2 ו-19.4.1; מופעים המתארחים ב-GitLab.com אינם דורשים פעולת משתמש.
- קבוצת האיום UAT-11587, הפועל תחת קשר לסין, פורסת את הדלת האחורית של אנטינו נגד ארגוני מדיניות וממשל אסייתיים.
- אנטינו משתמש ב-Microsoft Graph API כדי לרעה את התשתית הלגיטימית של Outlook ו-OneDrive לתקשורת C2.