
תדריך יומי
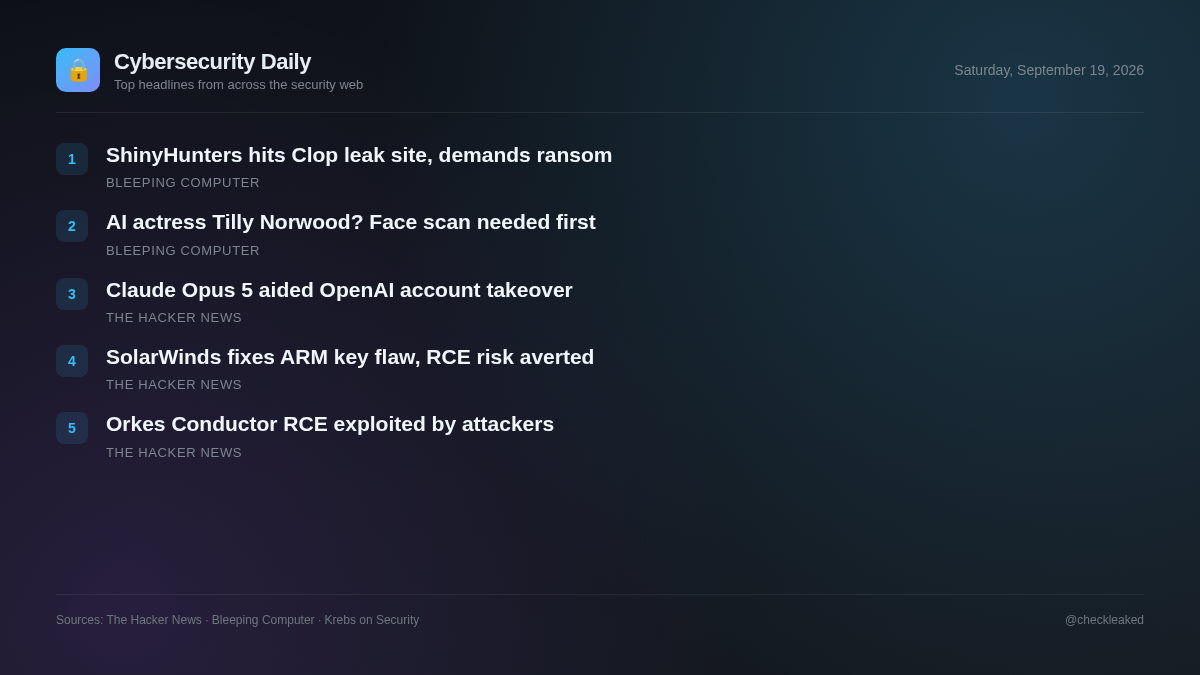
ShinyHunters פורצת לאתר הדליפה של Clop ומאיימת לסחוט כנופיית תוכנות כופר
התדרוך של היום מכסה פגם ב-Orkes Conductor RCE מנוצל באופן פעיל, פגם מפתח קידוד קשיח ב-SolarWinds ARM, ומחקר בסיוע בינה מלאכותית שחשף פגמים של השתלטות חשבונות משורשרת ב-OpenAI.
5 ידיעות2 דקות קריאה
במקביל, מחקר אבטחה מדגיש את התפקיד הגובר של מודלים של בינה מלאכותית במציאת פגיעויות אבטחה. חוקרים המשתמשים ב-Claude Opus 5 קישרו באגים בפורום קוד פתוח ובמערכות אימות פנימיות כדי לגשת למאגרי קוד פנימיים של OpenAI.
ארגונים המשתמשים ב-Orkes Conductor או ב-SolarWinds ARM צריכים לתעדף שדרוג מערכות פגיעות באופן מיידי, בעוד שצוותי פיתוח חייבים להבטיח בדיקות ניקוי ובדיקת אימות נאותות של קלט בכל השירותים הפונים למשתמש.
RCE קריטי לפני אימות בפלטפורמת זרימת העבודה של מנצחי Orkes נוצל בשטח
תקלה קריטית בביצוע קוד מרחוק לפני אימות מקדים (CVE-2026-58138) ב-Orkes Conductor גרסה 3.21.21 לפני גרסה 3.30.2 מנוצלת באופן פעיל בשטח. תוקפים שולחים הגדרות זרימת עבודה זדוניות מוטבעות המכילות ביטויי JavaScript או Python כדי לעקוף מעריכים של GraalVM שאינם בארגז חול.
- למה זה חשוב
- תוקפים מרוחקים לא מאומתים יכולים לבצע פקודות מערכת הפעלה שרירותיות באמצעות השתקפות ג'אווה או קריאות לתת-תהליך בשרתי Orkes Conductor חשופים.
- מה לעשות
- עדכן באופן מיידי את מופעי Orkes Conductor לגרסה 3.30.2 ומעלה.
קלוד אופוס 5 עזר לחוקרים להשתלט על חשבונות צוות של OpenAI באמצעות פגמים משורשרים
חוקרי אבטחה ב-Hacktron השתמשו ב-Claude Opus 5 של Anthropic כדי לשרשר פגם בפורום העזרה הציבורי של OpenAI, Discourse, עם חולשה במערכת ההתחברות של OpenAI. המחקר הדגים השתלטויות על חשבונות ChatGPT ו-Codex עבור עובדי OpenAI והגיע למאגר קוד פנימי של OpenAI תוך 72 שעות.
SolarWinds מתקנת פגם במפתח ARM קשיח המאפשר RCE לא מאומת
SolarWinds תיקנה פגיעות של ביצוע קוד מרחוק לא מאומת (CVE-2026-28326) בגרסאות 2026.2 וקודמות של Access Rights Manager (ARM). הפגם נושא ציון CVSS של 8.8 והוא נגרם על ידי מפתח סטטי מקודד.
- למה זה חשוב
- תוקפים מרוחקים לא מאומתים יכולים לנצל את המפתח הקשיח כדי לבצע קוד שרירותי בשרתים המריצים מופעים פגיעים של SolarWinds ARM.
ShinyHunters פורצת לאתר הדליפה של Clop ומאיימת לסחוט כנופיית תוכנות כופר
לא היה זמין טקסט חדשותי מפורט עקב עמוד אימות בוט של Cloudflare שחסם את תוכן המקור.
מתקשרים לשחקנית הבינה המלאכותית הויראלית טילי נורווד? הסכימו קודם לסריקת פנים
לא היה זמין טקסט חדשותי מפורט עקב עמוד אימות בוט של Cloudflare שחסם את תוכן המקור.
עיקרי הדברים
- גרסאות 3.21.21 של Orkes Conductor לפני 3.30.2 עומדות בפני ניצול פעיל באמצעות פגם RCE לא מאומת CVE-2026-58138.
- SolarWinds תיקנה את CVE-2026-28326, פגם מפתח מקודד בקידוד קשיח של CVSS בגרסה 8.8 ב-Access Rights Manager 2026.2 וקודמים.
- חוקרי Hacktron השתמשו ב-Claude Opus 5 כדי לשרשר פגמים ב-Discourse ובכניסה, ולהשתלט על חשבונות צוות של OpenAI.