
BULLETIN QUOTIDIEN
Exploitation d'une faille zero-day de BeyondTrust par Armory Castle ; les modèles de décision IA s'intègrent aux plateformes SOC
Le briefing d'aujourd'hui porte sur une vulnérabilité zero-day exploitée par BeyondTrust et sur l'adoption rapide des modèles de décision basés sur l'IA dans les plateformes d'opérations de sécurité.
5 actualités2 min de lecture
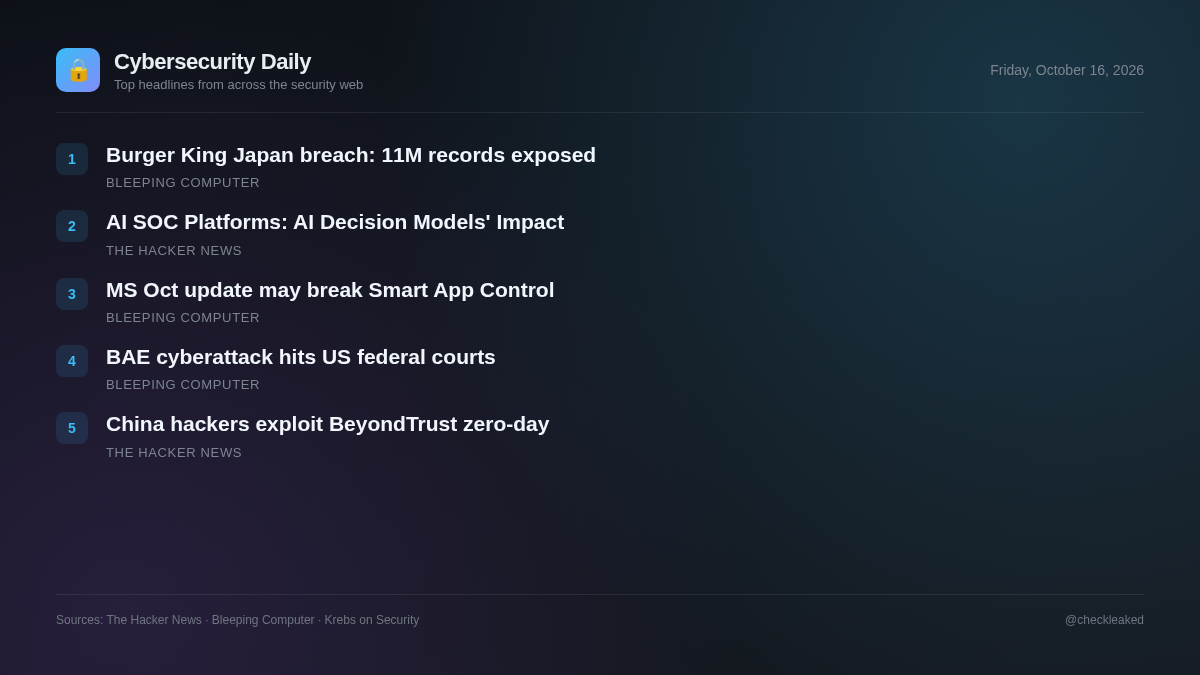
Des acteurs malveillants liés au groupe d'espionnage Armory Castle, associé à la Chine, ont exploité activement une vulnérabilité zero-day des appliances BeyondTrust Remote Support avant la publication du correctif. Cette faille permettait des opérations de fichiers à distance non autorisées sur les appliances vulnérables.
Dans le même temps, les équipes d'opérations de sécurité évaluent des modèles de décision d'IA non textuels proposés par des fournisseurs tels que TypeSafe AI, OpenAI et Cribl, conçus pour accélérer la prise de décision dans les environnements SOC.
Des pirates informatiques liés à la Chine ont exploité une faille zero-day de BeyondTrust pour prendre le contrôle des serveurs d'assistance à distance.
Le groupe Armory Castle, lié à la Chine, a exploité une faille zero-day CVE-2026-102764 (CVSS 9.3) dans BeyondTrust Remote Support pour effectuer des opérations de fichiers à distance non autorisées.
- Que faire
- Appliquez le correctif BT26-05-RS ou mettez à niveau les anciennes instances de BeyondTrust Remote Support.
La fuite de données de Burger King Japon expose 11 millions d'enregistrements de clients
Burger King Japan, la filiale japonaise du géant mondial de la restauration rapide Burger King, a révélé une importante fuite de données après que des pirates informatiques ont accédé à un serveur contenant 11,18 millions d'enregistrements de clients.
Microsoft : La mise à jour Windows d’octobre pourrait perturber le contrôle intelligent des applications
Microsoft indique que certains utilisateurs pourraient rencontrer des difficultés pour activer le contrôle intelligent des applications après l'installation de la mise à jour de sécurité KB5127648 de Windows 11 de ce mois-ci.
Une cyberattaque de BAE Systems perturbe le fonctionnement des tribunaux fédéraux américains
Une cyberattaque visant BAE Systems aurait perturbé les opérations des tribunaux fédéraux américains, bien que le contexte fourni ne renvoie qu'à une page de vérification Cloudflare.
Modèles de décision en IA et leur impact sur les plateformes SOC d'IA
Les modèles de décision d'IA, notamment TypeSafe AI Jev, OpenAI Decisions API et Cribl cribl-decision, transmettent directement l'état et les questions saisies pour générer des scores ou des choix sans génération de texte.
- Pourquoi c'est important
- Les plateformes d'opérations de sécurité peuvent tirer parti de modèles de décision d'IA non textuels pour traiter directement l'état du système et automatiser le triage opérationnel.
Points clés
- Armory Castle a exploité la vulnérabilité zero-day CVE-2026-102764 dans BeyondTrust Remote Support avant la publication des correctifs.
- Les versions 24.3.1 à 26.2.3 de BeyondTrust Remote Support auto-hébergées nécessitent le correctif BT26-05-RS pour empêcher les opérations de fichiers non autorisées.
- Les instances SaaS de BeyondTrust ont reçu des mises à jour automatiques pour la CVE-2026-102764 à compter du 9 octobre 2026.
- Les plateformes SOC adoptent des modèles de décision IA non textuels comme TypeSafe AI Jev, OpenAI Decisions API et cribl-decision.