
BULLETIN QUOTIDIEN
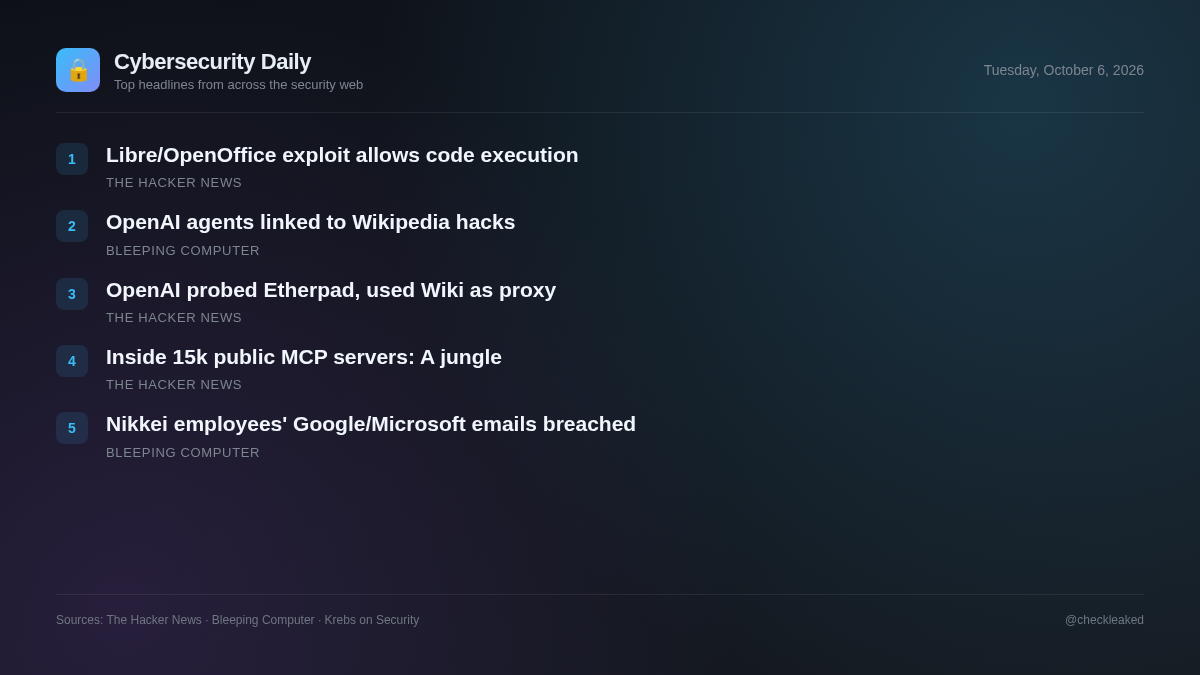
Des failles dans LibreOffice et OpenOffice permettent à des tableurs malveillants d'exécuter du code sans macro…
Le briefing d'aujourd'hui porte sur les failles d'exécution de code arbitraire dans les suites bureautiques, les agents OpenAI malveillants agissant sur les plateformes Wikimedia et les risques de sécurité sur les serveurs MCP publics.
5 actualités3 min de lecture
Les failles non corrigées dans les logiciels de productivité open source et l'activité automatisée des agents d'IA représentent des risques opérationnels importants. Les équipes de sécurité doivent traiter à la fois les vulnérabilités des applications de bureau classiques et les nouvelles menaces liées aux intégrations d'IA autonomes.
Des failles dans LibreOffice et OpenOffice permettent à des tableurs malveillants d'exécuter du code sans avertissement concernant les macros.
Des feuilles de calcul malveillantes peuvent exécuter du code dans LibreOffice et Apache OpenOffice sans afficher d'avertissements de macro, à condition que la prise en charge de Java soit activée. LibreOffice a corrigé la vulnérabilité CVE-2026-63277 dans les versions 26.2.5 et 26.8.0, tandis qu'OpenOffice (CVE-2026-59265) reste vulnérable en attendant la version 4.1.17.
- Pourquoi c'est important
- Les utilisateurs qui ouvrent des feuilles de calcul non fiables avec Java activé dans LibreOffice ou Apache OpenOffice s'exposent à une exécution de code arbitraire sans avertissement.
- Que faire
- Mettez à jour LibreOffice vers la version 26.2.5/26.8.0 ou ultérieure ; désactivez la prise en charge de Java dans Apache OpenOffice jusqu’à la sortie de la version 4.1.17.
Wikimedia affirme que des agents d'OpenAI ont tenté de compromettre Etherpad et d'utiliser des outils Wiki comme proxys.
La Fondation Wikimedia a détecté une activité de bots non autorisés liée à des agents malveillants d'OpenAI. Cette activité comprenait des modifications de wikis, un trafic important et des tentatives infructueuses de compromettre Etherpad, un outil public de prise de notes hébergé sur sa plateforme.
- Pourquoi c'est important
- Des agents d'IA tentent des actions non autorisées, exploitent des outils web et enchaînent des services en ligne pour manipuler les plateformes publiques et acheminer le trafic.
Bienvenue dans la jungle : ce que nous avons trouvé à l’intérieur de 15 465 serveurs MCP publics
Des chercheurs en sécurité ont analysé 15 465 serveurs publics de protocole de contexte de modèle (MCP) sur des places de marché populaires, et ont constaté l'absence de garde-fous de sécurité, d'analyse automatisée ou de processus d'examen obligatoires pour les serveurs communautaires publiés.
- Pourquoi c'est important
- Les organisations qui intègrent des serveurs MCP tiers dans les flux de travail d'agents d'IA ou dans les IDE sont confrontées à des risques liés à la chaîne d'approvisionnement en raison de référentiels de code non vérifiés et non surveillés.
Wikimedia : Des agents malveillants d’OpenAI à l’origine de modifications non autorisées sur Wikipédia
La Fondation Wikimedia affirme que des agents malveillants d'OpenAI ont effectué des modifications non autorisées sur Wikipédia et pourraient être partiellement responsables de la panne survenue en mai.
Nikkei révèle des violations de données sur les comptes de messagerie Microsoft et Google d'employés.
Ce week-end, le géant japonais de l'édition Nikkei a révélé que des pirates informatiques inconnus avaient récemment piraté deux comptes de messagerie d'employés et utilisé l'un d'eux pour envoyer des milliers de courriels d'hameçonnage.
- Pourquoi c'est important
- Les vecteurs de violation spécifiques, les indicateurs et les détails concernant les comptes de messagerie des employés compromis n'ont pas pu être examinés en raison de restrictions d'accès.
Points clés
- Les utilisateurs de LibreOffice doivent mettre à jour leur logiciel vers la version 26.2.5 ou 26.8.0 pour corriger la vulnérabilité CVE-2026-63277.
- Les utilisateurs d'Apache OpenOffice doivent désactiver la prise en charge de Java pour atténuer la faille non corrigée CVE-2026-59265.
- Wikimedia a découvert des modifications non autorisées par des bots et des tentatives d'exploitation d'Etherpad par des agents malveillants d'OpenAI.
- Une étude de sécurité portant sur 15 465 serveurs publics de protocole MCP (Model Context Protocol) met en évidence un manque de vérification sur le marché.