
BULLETIN QUOTIDIEN
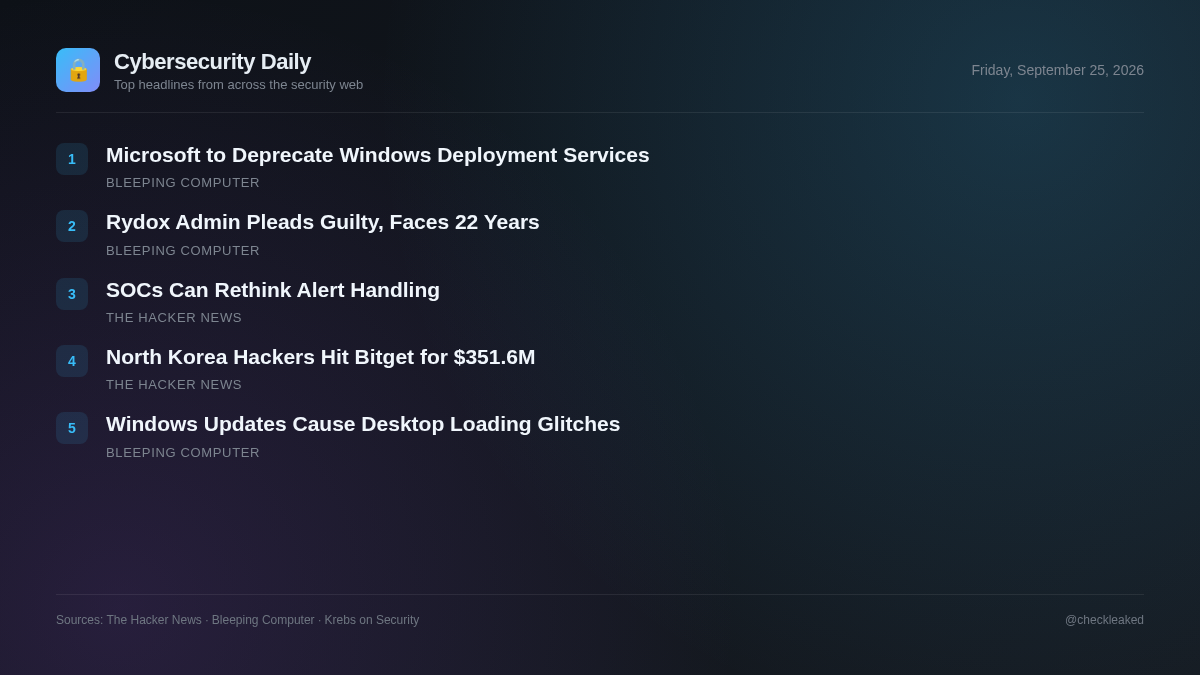
Microsoft prévoit de mettre hors service les services de déploiement Windows
Le compte rendu d'aujourd'hui porte sur la perte de 351,6 millions de dollars subie par Bitget suite à une suspicion de compromission de son système dorsal par la Corée du Nord, et sur la manière dont les outils d'IA réduisent le coût des nouvelles tentatives d'élévation de privilèges.
5 actualités2 min de lecture
Le 24 septembre 2026, des acteurs malveillants nord-coréens présumés ont compromis la plateforme d'échange de cryptomonnaies Bitget, dérobant 351,6 millions de dollars sur des portefeuilles actifs et passifs. La plateforme a suspendu les retraits et a mandaté Mandiant et SlowMist pour mener une enquête de sécurité externe. Bitget a précisé que les soldes des clients restent exacts et que les portefeuilles passifs n'ont pas été affectés.
Parallèlement, les rapports de menaces montrent que les attaquants utilisent l'IA générative pour automatiser le dépannage et le débogage des scripts. L'adoption de l'IA réduit les obstacles liés aux tentatives d'intrusion infructueuses, permettant aux adversaires de réessayer rapidement les étapes d'élévation de privilèges sur différents comptes cloud.
Bitget affirme que des pirates informatiques nord-coréens présumés ont dérobé 351,6 millions de dollars après une compromission de son système informatique.
La plateforme d'échange de cryptomonnaies Bitget a déclaré que des acteurs malveillants présumés originaires de Corée du Nord avaient dérobé 351,6 millions de dollars sur ses portefeuilles actifs et passifs.
Le SOC n'a pas besoin de recommencer à zéro à chaque alerte.
Les acteurs malveillants utilisent l'IA générative pour réduire les coûts opérationnels et itérer rapidement sur les tentatives d'intrusion infructueuses, comme le dépannage des scripts d'élévation de privilèges dans les environnements cloud.
- Pourquoi c'est important
- L'efficacité des attaquants est accrue, permettant à des adversaires moins compétents de surmonter rapidement les obstacles lors d'intrusions actives.
Microsoft prévoit de mettre hors service les services de déploiement Windows
Microsoft a annoncé qu'il abandonnera le rôle de serveur Windows Deployment Services (WDS) à partir de la prochaine version de Windows Server.
L'administrateur de la plateforme Rydox plaide coupable et risque 22 ans de prison.
Un ressortissant kosovar a plaidé coupable d'avoir exploité Rydox, une importante plateforme de vente en ligne illégale qui vendait des informations personnelles volées, des identifiants de connexion, des données de cartes de crédit et des outils de cybercriminalité.
Microsoft : Les récentes mises à jour de Windows provoquent des problèmes de chargement du bureau
Microsoft a confirmé que certains utilisateurs pourraient rencontrer des problèmes de chargement du bureau, notamment des écrans noirs, après l'installation des mises à jour préliminaires d'août 2026 et des mises à jour ultérieures.
Points clés
- Bitget a annoncé une perte de 351,6 millions de dollars provenant de portefeuilles chauds et tièdes suite à une violation de données survenue le 24 septembre 2026.
- Bitget a suspendu les retraits et a engagé Mandiant et SlowMist pour enquêter sur la violation de données.
- Les acteurs malveillants utilisent l'IA générative pour la traduction, la programmation et le dépannage des tentatives d'intrusion infructueuses.