
BULLETIN QUOTIDIEN
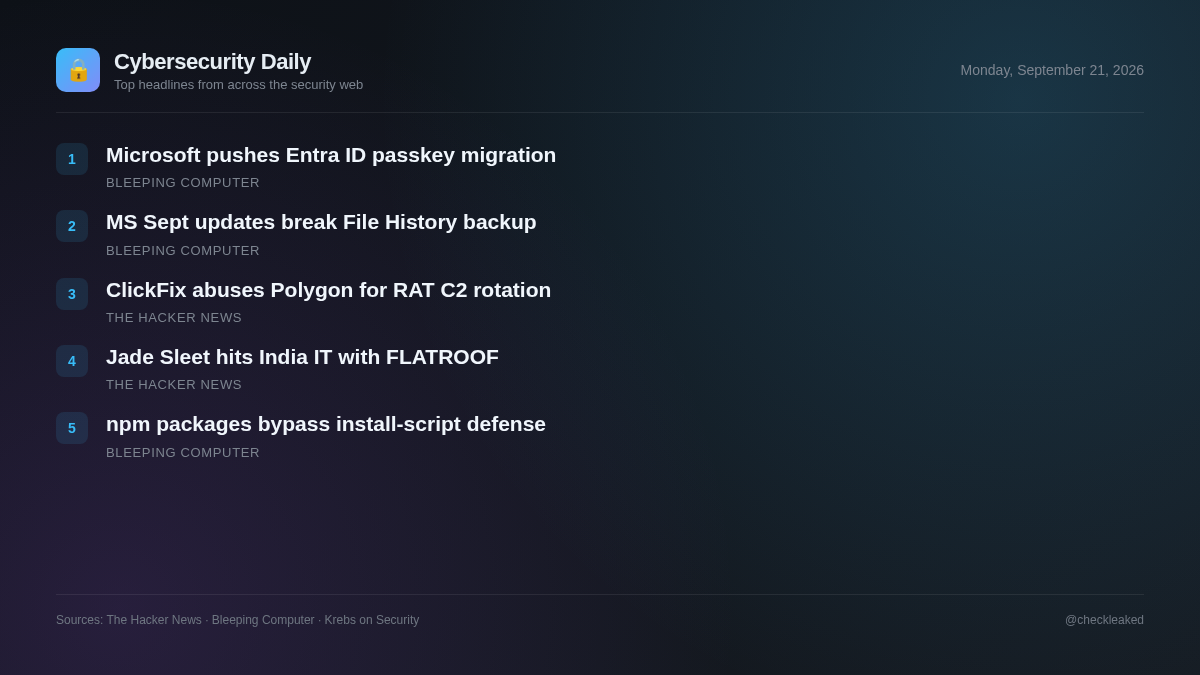
Microsoft rappelle aux administrateurs de migrer les utilisateurs d'Entra ID vers des clés d'accès.
Le briefing d'aujourd'hui porte sur les nouveaux déploiements de ChainScript RAT exploitant les contrats intelligents de Polygon et les attaques par porte dérobée macOS de Jade Sleet contre les fournisseurs informatiques.
5 actualités2 min de lecture
Les acteurs malveillants combinent de plus en plus des tactiques d'ingénierie sociale avec de nouvelles techniques de renforcement de la résilience des infrastructures. Des campagnes récentes illustrent comment les adversaires contournent les méthodes de détection traditionnelles en exploitant les réseaux décentralisés et en ciblant les chaînes d'approvisionnement des développeurs.
ClickFix leurre le déploiement de ChainScript RAT utilisant Polygon pour faire pivoter l'infrastructure C2
Des acteurs malveillants utilisent des leurres ClickFix déguisés en Spotify, Zoom Workplace et Microsoft Teams pour déployer le RAT ChainScript. Ce dernier exploite les contrats intelligents Polygon via EtherHiding pour la détection des serveurs de commande et de contrôle (C2) et offre des fonctionnalités d'exécution de commandes (CMD et PowerShell), de capture d'écran et de vol de portefeuilles de cryptomonnaies.
- Pourquoi c'est important
- Les utilisateurs incités à exécuter de faux programmes d'installation de logiciels s'exposent à une compromission totale de leur système, à l'exécution de commandes à distance et au vol de leur portefeuille de cryptomonnaies.
Jade Sleet impliquée dans une faille de sécurité chez un fournisseur informatique indien, utilisant les portes dérobées FLATROOF et ROOFDECK.
Le groupe de cybercriminels nord-coréen Jade Sleet a compromis un fournisseur de services informatiques basé en Inde, ciblant des développeurs à l'aide des portes dérobées FLATROOF et ROOFDECK pour macOS. Ces deux portes dérobées avaient déjà été utilisées dans l'exploit du pont LayerZero de KelpDAO.
- Pourquoi c'est important
- Les fournisseurs de services informatiques et les développeurs sont ciblés pour un accès initial, exposant ainsi les réseaux cibles en aval à des portes dérobées persistantes sous macOS.
Microsoft rappelle aux administrateurs de migrer les utilisateurs d'Entra ID vers des clés d'accès.
Microsoft a rappelé aux administrateurs de migrer les utilisateurs d'Entra ID vers des méthodes d'authentification résistantes au phishing afin d'éviter les interruptions de connexion après la suppression de l'authentification par SMS à partir de février 2027.
Microsoft : Les mises à jour de septembre perturbent la fonctionnalité de sauvegarde de l’historique des fichiers
Microsoft a averti que la fonction de sauvegarde intégrée de l'historique des fichiers dans Windows pourrait cesser de fonctionner sur certains systèmes après l'installation des mises à jour de sécurité de septembre 2026.
Les paquets npm malveillants contournent les défenses des scripts d'installation lors de l'exécution.
Le contexte de l'article sur les paquets npm malveillants qui contournent les défenses des scripts d'installation lors de l'exécution se limite à une page de vérification de sécurité de Cloudflare.
Points clés
- ChainScript RAT utilise des leurres ClickFix déguisés en Teams, Zoom ou Spotify pour compromettre les terminaux.
- ChainScript utilise des contrats intelligents Polygon dans une technique EtherHiding pour résoudre dynamiquement les serveurs C2 WebSocket.
- Le groupe nord-coréen Jade Sleet a compromis un fournisseur informatique indien en utilisant les portes dérobées FLATROOF et ROOFDECK pour macOS.
- Jade Sleet continue de cibler les développeurs de logiciels et les sociétés de services informatiques afin d'infiltrer les réseaux en aval.