
خلاصه روزانه
آسیبپذیریهای PHP2Shell، هشدارهای ClickFix کروم و جاسوسی سایبری Bronze Sandcastle
جلسه توجیهی امروز شامل وصلههای اجرایی از راه دور PHP که در راه هستند، دفاع جدید کروم در برابر مهندسی اجتماعی ClickFix و بدافزارهای دولتی که از بارگذاری جانبی Sandboxie DLL استفاده میکنند، میشود.
5 خبر3 دقیقه مطالعه
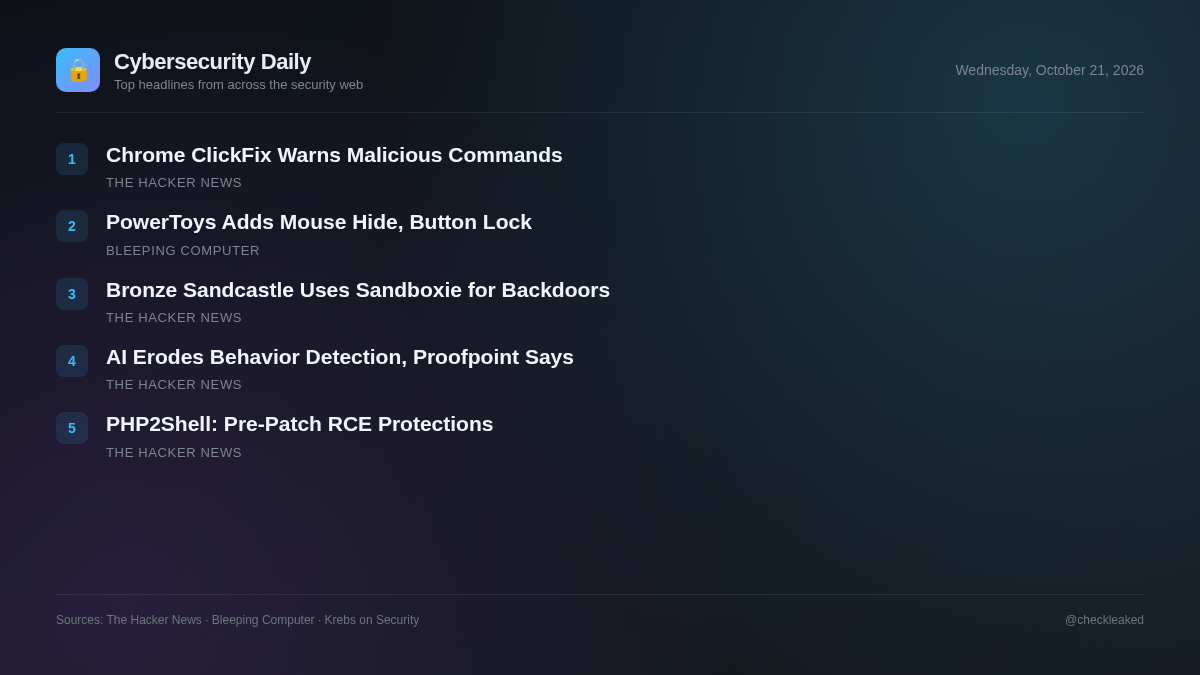
زیرساختهای حیاتی وب امروز با تمرکز عملیاتی فوری مواجه هستند، زیرا تعمیرکاران برای وصله کردن دو آسیبپذیری اجرای کد از راه دور PHP با شدت بالا به نام PHP2Shell آماده میشوند. با شناسایی تلاشهای اولیه برای بهرهبرداری از این آسیبپذیری، تیمهای امنیتی که محیطهای PHP را اجرا میکنند باید برای استقرار سریع وصله آماده شوند.
در سطح نقطه پایانی، عوامل تهدید همچنان به اصلاح مکانیسمهای توزیع ادامه میدهند. گوگل کروم در حال معرفی محافظتهای بهروز شده در برابر حملات ClickFix است که کاربران را فریب میدهد تا دستورات ترمینال را اجرا کنند، در حالی که خوشه تهدید Bronze Sandcastle که با چین همسو است، بهطور فعال از بارگذاری جانبی Sandboxie DLL برای استقرار درهای پشتی مداوم در سراسر آسیا و آفریقا سوءاستفاده میکند.
PHP2Shell: چه چیزی واقعاً قبل از وصله PHP RCE ساعت ۱۴:۰۰ UTC از شما محافظت میکند و چه چیزی محافظت نمیکند؟
دو آسیبپذیری بحرانی اجرای کد از راه دور PHP که وصله نشدهاند و با نام PHP2Shell شناخته میشوند، قبل از انتشار وصله در ساعت ۱۴:۰۰ UTC در ۲۱ اکتبر، تحت تلاشهای اولیه برای بهرهبرداری قرار گرفتهاند. Cloudflare قوانین موقت اضطراری را مستقر کرده است، اما هیچ راه حل کاملی قبل از وصله وجود ندارد.
- چرا اهمیت دارد
- سازمانهایی که میزبان برنامههای PHP روی سرورهای عمومی هستند، تا زمان انتشار وصلههای رسمی، با خطر بالای نفوذ از راه دور مواجه هستند.
گوگل کروم هشدارهای ClickFix را برای جلوگیری از اجرای دستورات مخرب توسط کاربران اضافه میکند.
گوگل در حال ارائه محافظتهای بهبود یافته کروم برای کاربرانی است که Enhanced Protection را فعال کردهاند تا در برابر حملات مهندسی اجتماعی ClickFix از خود دفاع کنند. در این حملات، وبسایتهای مخرب کاربران را فریب میدهند تا دستورات ترمینال یا Windows Run را اجرا کنند که بدافزارهایی مانند سارقان اطلاعات و تروجانهای دسترسی از راه دور را مستقر میکنند.
- چرا اهمیت دارد
- کاربرانی که از سایتهای آلوده یا تبلیغات مخرب بازدید میکنند، فریب میخورند تا به صورت دستی کدی را اجرا کنند که از کنترلهای امنیتی سنتی مرورگر عبور میکند و سیستمها را آلوده میکند.
شرکت Bronze Sandcastle که با چین همسو است، از بارگذاری جانبی DLL در Sandboxie برای استقرار دربهای پشتی سوءاستفاده میکند.
محققان Sophos جزئیاتی از Bronze Sandcastle، یک خوشه تهدید مرتبط با چین که از اواسط سال 2025 سازمانهایی را در آسیا و آفریقا هدف قرار داده است، ارائه دادند. این گروه به طور گسترده از بارگذاری جانبی Sandboxie DLL برای رها کردن پوستههای اصلاحشده Meterpreter و درهای پشتی سوءاستفاده میکند، در حالی که عمدتاً در منطقه زمانی UTC+8 فعالیت میکند.
- چرا اهمیت دارد
- سازمانهایی در فیلیپین، تایوان، افغانستان، نامیبیا و کره جنوبی با جاسوسی سایبری فعال و دسترسی مداوم مخفیانه از طریق بارگذاری جانبی DLL مواجه هستند.
طبق گزارش Proofpoint، هوش مصنوعی مولد، نشانههای رفتاری را پاک میکند و تشخیص صرفاً رفتاری را تضعیف میکند.
Proofpoint گزارش میدهد که مهاجمان از هوش مصنوعی مولد برای حذف زبان و الگوهای رایج از ایمیلهای مخرب استفاده میکنند. مهاجمان با ایجاد پیامهای منحصر به فرد و روان برای هر گیرنده، فیلترهای امنیتی رفتاری ایمیل سنتی را دور میزنند و میلیاردها دلار ضرر BEC ایجاد میکنند.
- چرا اهمیت دارد
- سازمانهایی که صرفاً به فیلترهای ایمیل رفتاری یا تطبیق الگو متکی هستند، با خطر بیشتری از حملات فیشینگ سفارشی و هک ایمیلهای تجاری مواجه هستند.
مایکروسافت پاورتویز ابزارهای مخفیسازی مکاننما (CursorHide) و قفل دکمه (Button Lock) ماوس را اضافه میکند
مایکروسافت PowerToys 0.102 را با دو ابزار جدید ماوس، ابزارهای جدید خط فرمان و بهبودهای Command Palette منتشر کرد.
نکات کلیدی
- فعال کردن Enhanced Protection در گوگل کروم برای هشدار به کاربران در مورد درخواستهای ClickFix که از آنها میخواهد دستورات مخرب را در برنامههای ترمینال اجرا کنند.
- طبق گفته Proofpoint، وضعیت امنیت ایمیل را بررسی کنید، زیرا هوش مصنوعی مولد، سیگنالهای رفتاری سنتی را حذف کرده و تسلط بر فیشینگ را بهبود میبخشد.