
خلاصه روزانه
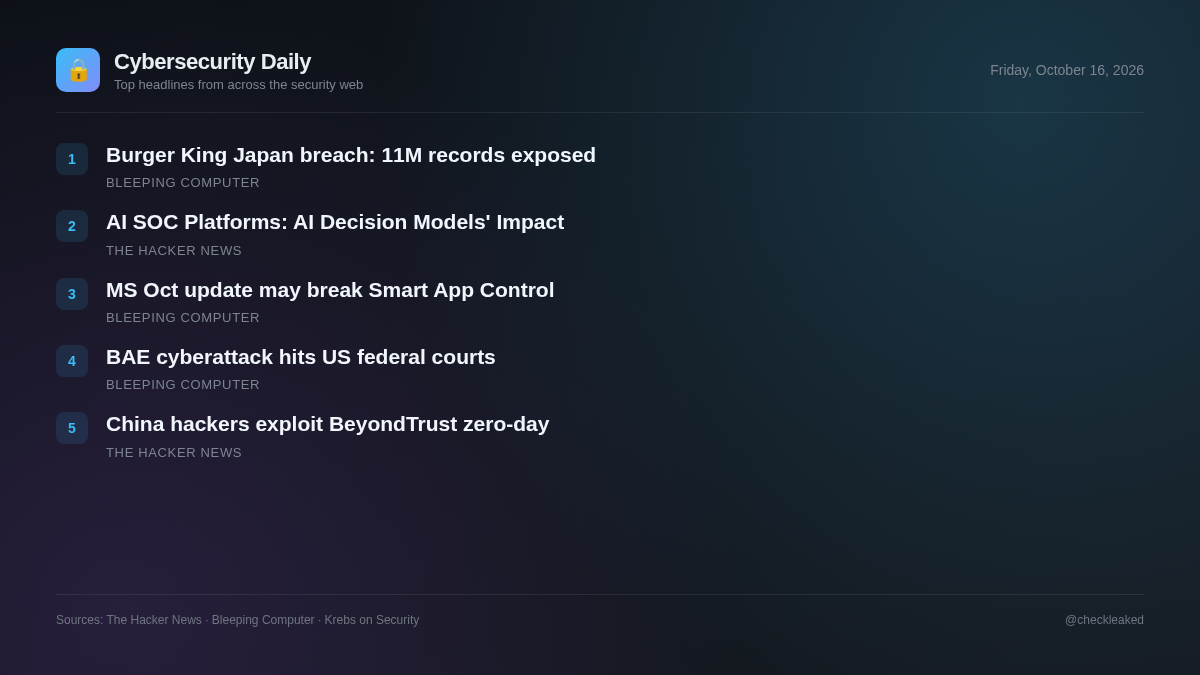
آسیبپذیری روز صفر BeyondTrust توسط Armory Castle مورد بهرهبرداری قرار گرفت؛ مدلهای تصمیمگیری هوش مصنوعی وارد پلتفرمهای SOC میشوند
جلسه توجیهی امروز، آسیبپذیری روز صفر BeyondTrust که مورد سوءاستفاده قرار گرفته است و همچنین پذیرش سریع مدلهای تصمیمگیری هوش مصنوعی در پلتفرمهای عملیات امنیتی را پوشش میدهد.
5 خبر2 دقیقه مطالعه
عوامل تهدید مرتبط با گروه جاسوسی مرتبط با چین، Armory Castle، قبل از انتشار وصله، بهطور فعال از یک آسیبپذیری روز صفر در دستگاههای پشتیبانی از راه دور BeyondTrust سوءاستفاده کردند. این نقص امکان عملیات فایل از راه دور غیرمجاز را بر روی دستگاههای آسیبپذیر فراهم میکرد.
همزمان، تیمهای عملیات امنیتی در حال ارزیابی مدلهای تصمیمگیری هوش مصنوعی غیرمتنی از ارائهدهندگانی از جمله TypeSafe AI، OpenAI و Cribl هستند که برای تسریع تصمیمگیری سریع در محیطهای SOC طراحی شدهاند.
هکرهای مرتبط با چین از آسیبپذیری روز صفر BeyondTrust برای تصاحب سرورهای پشتیبانی از راه دور سوءاستفاده کردند.
گروه وابسته به چین، Armory Castle، از آسیبپذیری روز صفر CVE-2026-102764 (CVSS 9.3) در پشتیبانی از راه دور BeyondTrust برای انجام عملیات فایل از راه دور غیرمجاز سوءاستفاده کرد.
- چه باید کرد
- وصله BT26-05-RS را اعمال کنید یا نمونههای قدیمیتر پشتیبانی از راه دور BeyondTrust را ارتقا دهید.
نقض امنیتی در برگر کینگ ژاپن، اطلاعات ۱۱ میلیون مشتری را فاش کرد
برگر کینگ ژاپن، شرکت تابعه ژاپنی غول جهانی فست فود برگر کینگ، پس از دسترسی مهاجمان به سروری حاوی ۱۱.۱۸ میلیون رکورد مشتری، از یک نقض داده بزرگ خبر داد.
مایکروسافت: بهروزرسانی اکتبر ویندوز ممکن است کنترل هوشمند برنامهها را مختل کند
مایکروسافت میگوید برخی از کاربران ممکن است پس از نصب بهروزرسانی امنیتی KB5127648 ویندوز 11 در این ماه، در فعال کردن Smart App Control مشکل داشته باشند.
حمله سایبری به شرکت BAE Systems، فعالیت دادگاه فدرال آمریکا را مختل کرد.
بنا به گزارشها، یک حمله سایبری که BAE Systems را هدف قرار داده بود، بر عملیات دادگاه فدرال ایالات متحده تأثیر گذاشت، اگرچه متن ارائه شده فقط صفحه تأیید Cloudflare را برمیگرداند.
مدلهای تصمیمگیری هوش مصنوعی و تأثیر آنها بر پلتفرمهای مرکزعملیات امنیت (SOC) هوش مصنوعی
مدلهای تصمیمگیری هوش مصنوعی، از جمله TypeSafe AI Jev، OpenAI Decisions API و Cribl cribl-decision، سوالات حالت و تایپ شده را مستقیماً برای تولید نمرات یا گزینهها بدون تولید متن ارسال میکنند.
- چرا اهمیت دارد
- پلتفرمهای عملیات امنیتی میتوانند از مدلهای تصمیمگیری هوش مصنوعی غیرمتنی برای پردازش مستقیم وضعیت سیستم و خودکارسازی اولویتبندی عملیاتی استفاده کنند.
نکات کلیدی
- Armory Castle قبل از انتشار وصلهها، از آسیبپذیری روز صفر CVE-2026-102764 در پشتیبانی از راه دور BeyondTrus سوءاستفاده کرد.
- نسخههای ۲۴.۳.۱ تا ۲۶.۲.۳ از BeyondTrust Remote Support که به صورت مستقل میزبانی میشوند، برای جلوگیری از عملیات غیرمجاز روی فایلها، به وصله BT26-05-RS نیاز دارند.
- نمونههای SaaS از BeyondTrust تا تاریخ ۹ اکتبر ۲۰۲۶ بهروزرسانیهای خودکار برای آسیبپذیری CVE-2026-102764 دریافت کردند.
- پلتفرمهای SOC در حال اتخاذ مدلهای تصمیمگیری هوش مصنوعی غیرمتنی مانند TypeSafe AI Jev، OpenAI Decisions API و cribl-decision هستند.