
خلاصه روزانه
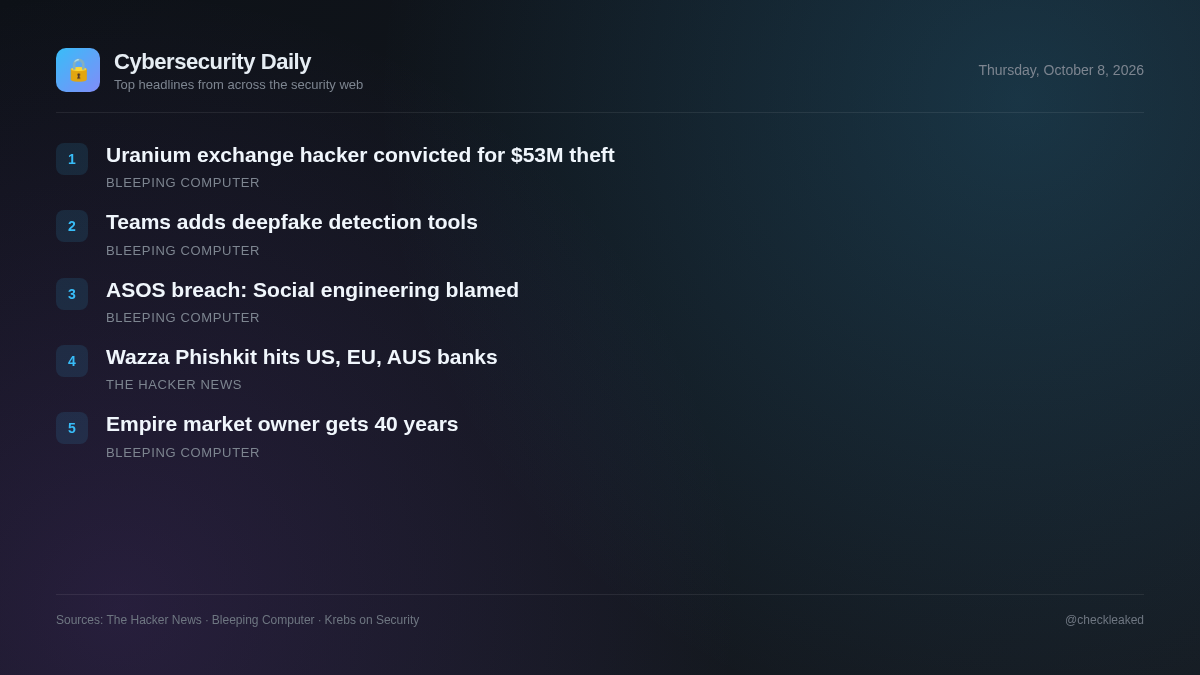
هکر صرافی رمزارز اورانیوم به جرم سرقت ۵۳ میلیون دلار محکوم شد
گزارش امنیتی امروز، جزئیات کیت فیشینگ چند مرحلهای Wazza را در کنار احکام سنگین قانونی برای مجرمان سایبری شرح میدهد.
5 خبر2 دقیقه مطالعه
در عین حال، اقدامات نیروهای انتظامی همچنان نتایج قضایی قابل توجهی را علیه عملیاتهای جرایم سایبری سطح بالا، از جمله محکومیتهای سنگین و احکام طولانی مدت زندان مربوط به بازارهای غیرقانونی و سرقتهای ارزهای دیجیتال، به همراه دارد.
وازا فیشکیت، بانکداری، دولت و تولید را در سراسر ایالات متحده، اتحادیه اروپا و استرالیا هدف قرار میدهد.
ANY.RUN یک کیت فیشینگ جدید به نام Wazza را شناسایی کرد که سازمانهای بانکی، تولیدی و دولتی را در سراسر ایالات متحده، اروپا و استرالیا هدف قرار میدهد. این تهدید از یک زنجیره مسیریابی چند مرحلهای برای فیلتر کردن ترافیک خودکار و بازدیدکنندگان قبل از ارائه یک فریب فیشینگ با تم Adobe Device Code استفاده میکند.
- چرا اهمیت دارد
- وازا آخرین طعمه را پشت فیلترینگ ترافیک چند مرحلهای پنهان میکند، ابزارهای تشخیص خودکار را ناامید میکند و تجزیه و تحلیل اولیه لینک را برای تحلیلگران امنیتی و MSSPها کماثرتر میکند.
هکر صرافی رمزارز اورانیوم به جرم سرقت ۵۳ میلیون دلار محکوم شد
مردی اهل مریلند پس از دو بار هک کردن صرافی ارز دیجیتال غیرمتمرکز اورانیوم فایننس در آوریل ۲۰۲۱، به جرم سرقت بیش از ۵۳ میلیون دلار مجرم شناخته شد.
مایکروسافت تیمز از ابزارهای تشخیص دیپفیک شخص ثالث پشتیبانی خواهد کرد
مایکروسافت بهزودی پشتیبانی از راهکارهای تشخیص دیپفیک شخص ثالث و محافظت در برابر جعل هویت را در جلسات Teams معرفی خواهد کرد.
ASOS نقض دادهها را به حمله مهندسی اجتماعی و سرقت اعتبارنامه مرتبط میداند
شرکت ASOS در حال ارسال بهروزرسانیهایی به مشتریان آسیبدیده در مورد حادثه امنیت سایبری که اوایل این هفته متحمل شد، است و تأیید میکند که هکرها به برخی از اطلاعات شخصی دسترسی پیدا کردهاند.
مالک بازار جرایم سایبری امپایر به ۴۰ سال زندان محکوم شد
محتوای این خبر قابل پردازش نبود زیرا صفحه وب منبع، درخواست تأیید ربات کلودفلر را ارسال میکرد.
نکات کلیدی
- ANY.RUN، بدافزار Wazza را شناسایی کرد، یک فیشکیت که از کدهای دستگاه با تم ادوبی برای هدف قرار دادن بخشهای دولتی، بانکی و تولیدی استفاده میکند.
- وازا از یک زنجیره مسیریابی چند مرحلهای و غربالگری ترافیک برای فرار از سیستمهای تشخیص خودکار در سراسر ایالات متحده، اتحادیه اروپا و استرالیا استفاده میکند.
- نیروهای انتظامی همچنان به صدور احکام سنگین علیه افراد مرتبط با جرایم سایبری در مقیاس بزرگ و عملیات بازار ادامه میدهند.