
خلاصه روزانه
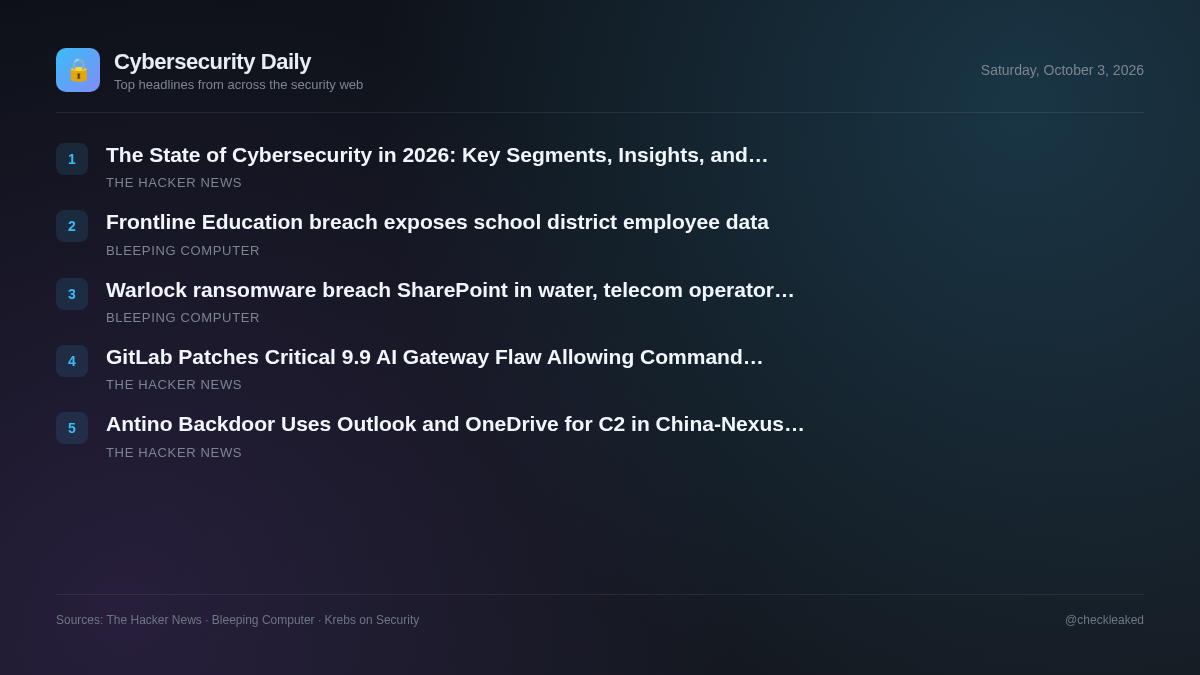
وضعیت امنیت سایبری در سال 2026: بخشهای کلیدی، بینشها و نوآوریها
جلسه توجیهی امروز شامل آسیبپذیری حیاتی گیتوی هوش مصنوعی گیتلب، جاسوسی سایبری چین-نکسوس از طریق در پشتی آنتینو و بینشهای استراتژیک برای عملیات امنیتی ۲۰۲۶ است.
5 خبر3 دقیقه مطالعه
چشمانداز امنیتی امروز، خطرات عملیاتی ناشی از گسترش ویژگیهای نرمافزاری و زیرساختهای سازمانی را برجسته میکند. سازمانهایی که حجم کاری هوش مصنوعی خود-میزبان را اجرا میکنند، با خطر فنی فوری مواجه هستند، در حالی که عوامل جاسوسی همچنان از سرویسهای ابری قانونی برای دور زدن نظارت مرزی سوءاستفاده میکنند.
گیتلب نقص حیاتی دروازه هوش مصنوعی نسخه ۹.۹ که امکان اجرای دستور در سرورهای خود-میزبان را فراهم میکند، وصله کرد.
گیتلب یک نقص بحرانی با شناسه CVE-2026-90970 و امتیاز CVSS 9.9 را در مؤلفه AI Gateway خود برطرف کرد. این مشکل به کاربران وارد شده با دسترسی Duo Agent Platform اجازه میدهد تا دستوراتی را روی سرورهای خود-میزبان اجرا کنند.
- چرا اهمیت دارد
- محیطهای خود-میزبان که نسخههای آسیبپذیر AI Gateway را اجرا میکنند، به کاربران احراز هویتشده اجازه میدهند دستورات غیرمجاز را روی میزبان اصلی اجرا کنند.
درب پشتی آنتینو از Outlook و OneDrive برای C2 در کمپین جاسوسی چین-Nexus استفاده میکند.
یک عامل تهدید چینی که با شناسه UAT-11587 ردیابی میشود، با استفاده از یک درب پشتی کامپایل شده با Rust به نام Antino، سازمانهای دولتی و سیاسی در آسیا را هدف قرار میدهد. این درب پشتی برای انجام C2 از طریق Outlook و OneDrive به Microsoft Graph متکی است.
- چرا اهمیت دارد
- سازمانهای هدف با استخراج مخفیانه دادهها و اجرای دستورات از طریق سرویسهای ابری قانونی مایکروسافت ۳۶۵ مواجه هستند.
وضعیت امنیت سایبری در سال 2026: بخشهای کلیدی، بینشها و نوآوریها
ویژگیها: امنیت سایبری با گسترش زیرساختهای ابری، هوش مصنوعی، سیستمهای توزیعشده و محیطهای دیجیتال پیچیدهتر، در حال تغییر شکل است.
- چرا اهمیت دارد
- مدیریت ابزارهای امنیتی قطعشده و تلهمتری مدیریتنشده، مسئولیتهای امنیتی را افزایش میدهد، در حالی که حملات مبتنی بر هوش مصنوعی، دفاعهای سنتی را تضعیف میکنند.
نقض امنیتی در Frontline Education اطلاعات کارمندان ناحیه آموزشی را فاش کرد
پس از آنکه مهاجمان از یک آسیبپذیری در نرمافزار شخص ثالث برای دسترسی غیرمجاز به سیستمهای آن و سرقت اطلاعات کارکنان، از جمله شمارههای تأمین اجتماعی، سوءاستفاده کردند، اداره آموزش و پرورش Frontline، مناطق آموزشی را از نقض دادهها مطلع کرد.
- چرا اهمیت دارد
- به دلیل فقدان منبع، هیچ جزئیات فنی یا ارزیابی میزان مواجهه قابل تعیین نیست.
باجافزار Warlock به SharePoint در آب نفوذ کرد و به اپراتورهای مخابراتی حمله کرد
گروه باجافزار مرتبط با چین، Warlock، با سوءاستفاده از آسیبپذیریهای SharePoint برای دسترسی اولیه، یک شرکت آب، یک ارائهدهنده خدمات مخابراتی، یک نهاد دولتی منطقهای و یک دانشگاه را هدف قرار داد.
- چرا اهمیت دارد
- به دلیل کمبود جزئیات منبع، نمیتوان تأثیر قربانی و جزئیات آسیبپذیری را ارزیابی کرد.
نکات کلیدی
- گیتلب (GitLab) آسیبپذیری CVE-2026-90970 (CVSS 9.9) را که یک نقص بحرانی در دروازههای هوش مصنوعی خود-میزبان است و امکان اجرای دستور را فراهم میکند، وصله کرد.
- نسخههای اصلاحشدهی GitLab شامل ۱۹.۲.۴، ۱۹.۳.۲ و ۱۹.۴.۱؛ نمونههای میزبانیشده در GitLab.com نیازی به اقدام کاربر ندارند.
- گروه تهدید چینی UAT-11587 با استفاده از درب پشتی Antino، سازمانهای سیاسی و دولتی آسیا را هدف قرار میدهد.
- آنتینو از رابط برنامهنویسی کاربردی مایکروسافت گراف برای سوءاستفاده از زیرساختهای قانونی اوتلوک و واندرایو برای ارتباطات C2 استفاده میکند.