
خلاصه روزانه
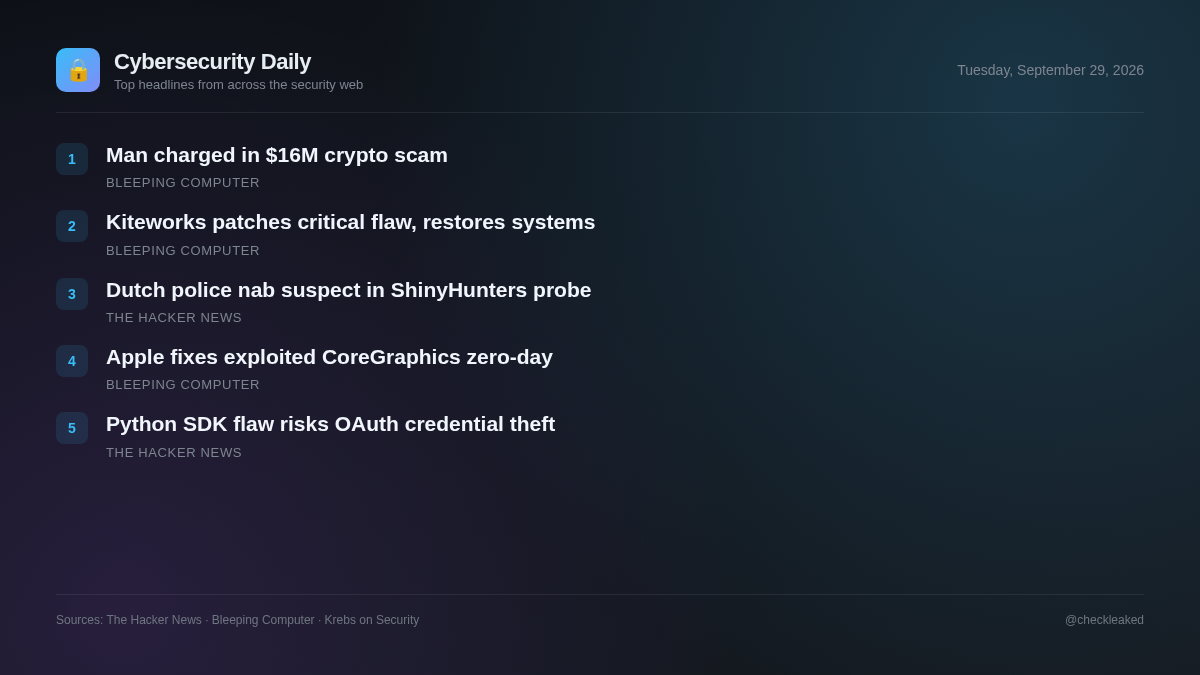
مرد ویتنامی به کلاهبرداری ۱۶ میلیون دلاری در حوزه ارزهای دیجیتال با عنوان «قصابی خوک» متهم شد
پلیس هلند یک عضو مظنون ShinyHunters را دستگیر کرد، زیرا توسعهدهندگان با نقص نشت اعتبارنامه OAuth در MCP Python SDK مواجه هستند.
5 خبر3 دقیقه مطالعه
نیروی انتظامی هلند یک مظنون به همکاری با ShinyHunters را بازداشت کرده است که نشاندهنده بهروزرسانی مهمی در تحقیقات طولانیمدت در مورد سرقت اطلاعات و عملیات اخاذی سطح بالا است.
در عین حال، توسعهدهندگانی که از SDK رسمی MCP Python استفاده میکنند، با یک نقص امنیتی بسیار جدی مواجه هستند که میتواند به سرورهای غیرقابل اعتماد اجازه دهد تا اعتبارنامههای OAuth را جمعآوری کرده و حسابهای کاربری مرتبط را به خطر بیندازند. تیمهای امنیتی که در حال ایجاد یا مدیریت یکپارچهسازیها پیرامون این پروتکل هستند، باید فوراً استقرارهای خود را بررسی کنند تا گردشهای کاری مجوزدهی را ایمن سازند.
Kiteworks نقص بحرانی را وصله میکند و سیستمهای مشتریان را آنلاین میکند
شرکت فناوری آمریکایی Kiteworks پس از وصله کردن یک آسیبپذیری بحرانی، هشدار احتیاطی مبنی بر خاموش کردن سیستمها توسط مشتریان را لغو کرد.
- چرا اهمیت دارد
- آسیبپذیریهای بحرانی در راهکارهای انتقال فایل مدیریتشده سازمانی، سرور را در معرض خطر نفوذ و دسترسی غیرمجاز به دادهها قرار میدهند.
اپل نقص روز صفر CoreGraphics را که در حملات مورد سوءاستفاده قرار میگرفت، وصله کرد
اپل بهروزرسانیهای امنیتی را برای رفع یک آسیبپذیری روز صفر که در حملات هدفمند «بسیار پیچیده» به دستگاههای iOS مورد سوءاستفاده قرار میگرفت، منتشر کرد.
- چرا اهمیت دارد
- آسیبپذیریهای روز صفر که در سطح اینترنت مورد سوءاستفاده قرار میگیرند، خطرات امنیتی فوری را برای دستگاههای وصله نشدهای که سیستمعاملهای آسیبپذیر را اجرا میکنند، ایجاد میکنند.
نقص رسمی MCP Python SDK میتواند به سرورهای مخرب اجازه دهد تا اعتبارنامههای OAuth را سرقت کنند.
یک آسیبپذیری با شدت بالا در SDK رسمی MCP Python به یک سرور مخرب اجازه میدهد تا اطلاعات محرمانه کلاینت OAuth، کدهای مجوز و کلیدهای اثبات PKCE را استخراج کند. مهاجمان میتوانند از اعتبارنامههای سرقت شده برای دستیابی به توکنهای دسترسی با مجوزهای کامل برنامه استفاده کنند. این مشکل در نسخههای ۱.۳۰.۰ و ۲.۲.۰ برطرف شده است.
- چرا اهمیت دارد
- برنامههای هوش مصنوعی که با سرورهای MCP مخرب یا آسیبپذیر ادغام شدهاند، میتوانند اعتبارنامههای OAuth با طول عمر بالا را از دست بدهند و منجر به تصاحب حساب کاربری شوند.
پلیس هلند مرد ۲۴ ساله آمستردامی را در تحقیقات ShinyHunters دستگیر کرد
پلیس هلند، پپین ون در استاپ ۲۴ ساله را در آمستردام در ارتباط با گروه جرایم سایبری ShinyHunters دستگیر کرد. ون در استاپ که قبلاً در سال ۲۰۲۳ به جرم سرقت دادهها و اخاذی دستگیر شده بود، قرار است در دادگاهی در روتردام حاضر شود.
- چرا اهمیت دارد
- اقدامات اجرای قانون، چهرههای کلیدی مرتبط با گروههای برجسته جرایم سایبری و اخاذی دادهها را هدف قرار میدهد.
- چه باید کرد
- سطوح حمله خارجی را بررسی کنید و رویههای نظارت بر نقض دادهها را تقویت کنید.
مرد ویتنامی به کلاهبرداری ۱۶ میلیون دلاری در حوزه ارزهای دیجیتال با عنوان «قصابی خوک» متهم شد
یک تبعه ویتنامی به دلیل نقش خود در یک کلاهبرداری عظیم "قصابی خوک" که در آن از یک قربانی ۱۶ میلیون دلار ارز دیجیتال کلاهبرداری شده بود، به پولشویی متهم شد.
نکات کلیدی
- پلیس هلند، Pepijn van der Stap 24 ساله را در آمستردام در ارتباط با گروه ShinyHunters دستگیر کرد.
- قرار است مظنون در تاریخ ۲۹ سپتامبر ۲۰۲۶ در دادگاه ناحیه روتردام حاضر شود.
- مسئولین پشتیبانی، آسیبپذیری OAuth مربوط به MCP Python SDK را در نسخههای ۱.۳۰.۰ و ۲.۲.۰ برطرف کردند.