
خلاصه روزانه
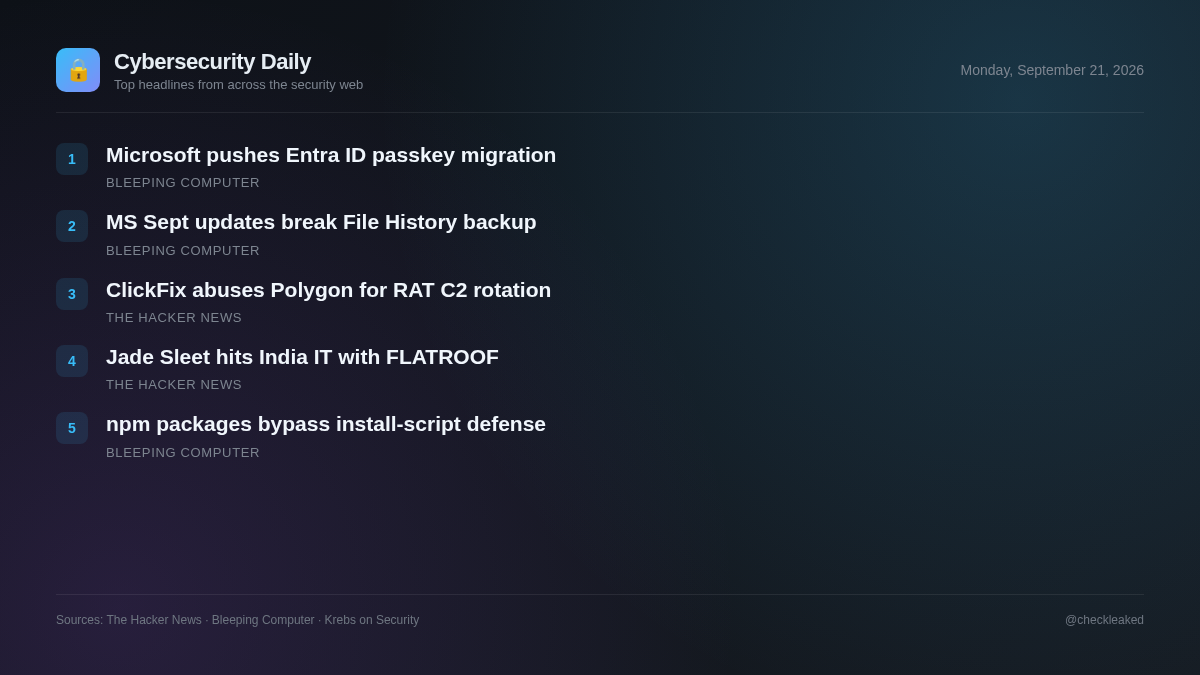
مایکروسافت به مدیران یادآوری میکند که کاربران Entra ID را به رمز عبور منتقل کنند
جلسه توجیهی امروز، استقرارهای جدید ChainScript RAT با استفاده از قراردادهای هوشمند Polygon و حملات درب پشتی macOS جید اسلیت علیه ارائه دهندگان فناوری اطلاعات را پوشش میدهد.
5 خبر2 دقیقه مطالعه
عاملان تهدید به طور فزایندهای تاکتیکهای مهندسی اجتماعی را با تکنیکهای نوین تابآوری زیرساخت ترکیب میکنند. کمپینهای اخیر نشان میدهند که چگونه دشمنان با استفاده از شبکههای غیرمتمرکز و هدف قرار دادن زنجیرههای تأمین توسعهدهندگان، روشهای تشخیص سنتی را دور میزنند.
ClickFix Lures با استفاده از Polygon برای چرخاندن زیرساخت C2، ChainScript RAT را مستقر میکند.
عاملان تهدید از طعمههای ClickFix که خود را به شکل Spotify، Zoom Workplace و Microsoft Teams جا زدهاند، برای استقرار ChainScript RAT استفاده میکنند. ChainScript از قراردادهای هوشمند Polygon از طریق EtherHiding برای کشف C2 استفاده میکند و قابلیتهای CMD، اجرای PowerShell، گرفتن اسکرینشات و سرقت کیف پول ارز دیجیتال را ارائه میدهد.
- چرا اهمیت دارد
- کاربرانی که فریب اجرای نصبکنندههای نرمافزار جعلی را میخورند، با خطر نفوذ کامل سیستم، اجرای از راه دور و سرقت کیف پول ارز دیجیتال مواجه میشوند.
جید اسلیت با استفاده از درهای پشتی FLATROOF و ROOFDECK به نقض امنیتی یک ارائهدهنده فناوری اطلاعات هندی مرتبط است.
جید اسلیت، عامل تهدید کره شمالی، یک ارائهدهنده خدمات فناوری اطلاعات مستقر در هند را به خطر انداخت و توسعهدهندگان را با استفاده از درهای پشتی FLATROOF و ROOFDECK macOS هدف قرار داد. هر دو درِ پشتی قبلاً در اکسپلویت پل KelpDAO LayerZero مستقر شده بودند.
- چرا اهمیت دارد
- ارائهدهندگان خدمات فناوری اطلاعات و توسعهدهندگان برای دسترسی اولیه هدف قرار میگیرند و شبکههای هدف پاییندست را در معرض درهای پشتی مداوم macOS قرار میدهند.
مایکروسافت به مدیران یادآوری میکند که کاربران Entra ID را به رمز عبور منتقل کنند
مایکروسافت به مدیران یادآوری کرده است که پس از کنار گذاشتن ورود به سیستم با فاکتور اول پیامکی از فوریه ۲۰۲۷، کاربران Entra ID را به روشهای احراز هویت مقاوم در برابر فیشینگ منتقل کنند تا از اختلالات ورود به سیستم جلوگیری شود.
مایکروسافت: بهروزرسانیهای سپتامبر قابلیت پشتیبانگیری از File History را مختل میکنند
مایکروسافت هشدار داد که ویژگی پشتیبانگیری از فایل هیستوری (File History) در ویندوز ممکن است پس از نصب بهروزرسانیهای امنیتی سپتامبر ۲۰۲۶، روی برخی سیستمها از کار بیفتد.
بستههای مخرب npm در زمان اجرا از سد دفاعی اسکریپتهای نصب عبور میکنند
زمینهی داستان مربوط به بستههای مخرب npm که در زمان اجرا از سد دفاعی اسکریپت نصب عبور میکنند، صرفاً شامل یک صفحهی تأیید امنیتی Cloudflare است.
نکات کلیدی
- ChainScript RAT از طعمههای ClickFix که خود را به شکل Teams، Zoom یا Spotify جا زدهاند، برای نفوذ به نقاط پایانی استفاده میکند.
- ChainScript از قراردادهای هوشمند Polygon در تکنیک EtherHiding برای حل پویای سرورهای WebSocket C2 استفاده میکند.
- گروه هکری کره شمالی Jade Sleet با استفاده از درب پشتیهای FLATROOF و ROOFDECK در سیستمعامل macOS، یک ارائهدهنده خدمات فناوری اطلاعات هندی را در معرض خطر قرار داد.
- جید اسلیت همچنان به هدف قرار دادن توسعهدهندگان نرمافزار و شرکتهای خدمات فناوری اطلاعات برای نفوذ به شبکههای پاییندستی ادامه میدهد.