
BOLETÍN DIARIO
Cumplimiento de CJIS v6.1: 5 prioridades prácticas para las agencias
El informe de hoy trata sobre el software espía Pegasus, que no requiere clics y que tenía como objetivo a un académico serbio, y sobre las instrucciones ocultas descubiertas en las páginas de ayuda de WhatsApp.
5 noticias3 min de lectura
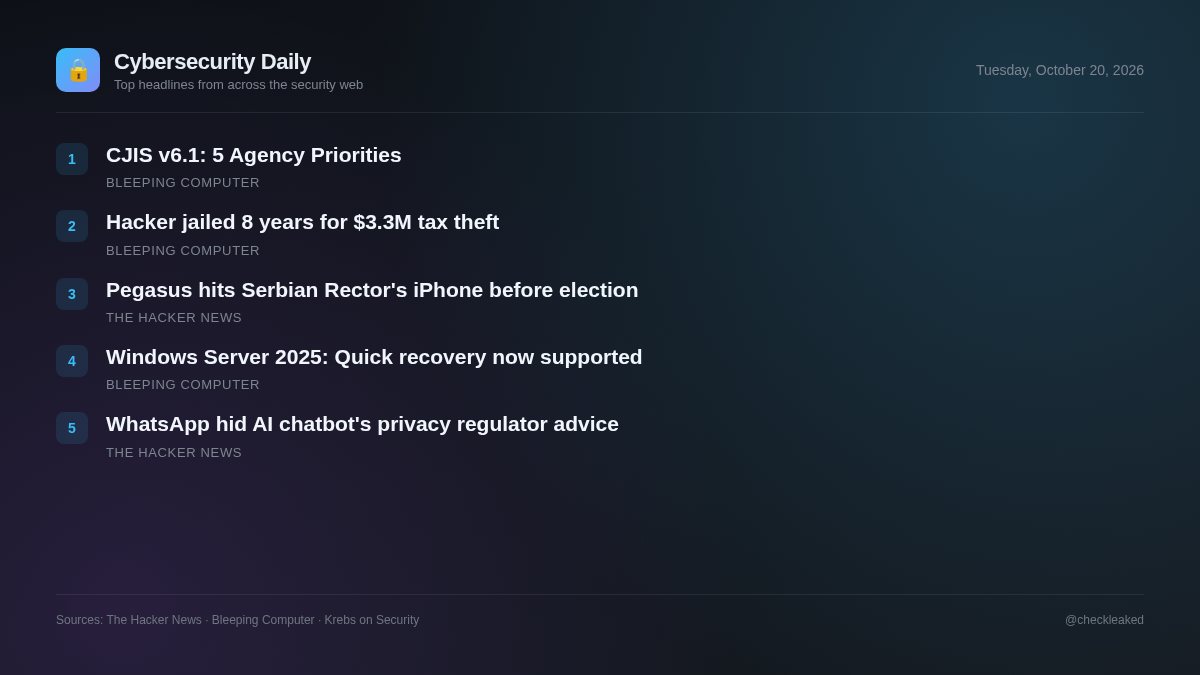
Un análisis forense reveló una infección de software espía Pegasus, que se instala sin necesidad de clics, en el iPhone de Vladan Đokić, rector de la Universidad de Belgrado, justo antes de las elecciones parlamentarias de Serbia. Este incidente pone de manifiesto el riesgo constante que representan las herramientas de vigilancia comerciales para las figuras públicas de alto perfil.
Se confirma la infección por el software espía Pegasus en el iPhone del rector de una universidad serbia días antes de las elecciones.
Citizen Lab confirmó que el iPhone del rector de la universidad serbia Vladan Đokić fue infectado con el software espía Pegasus de NSO Group en 2026 mediante una vulnerabilidad que no requería clics, días antes de las elecciones anticipadas de Serbia.
- Por qué importa
- Los objetivos de alto perfil se enfrentan a sofisticadas amenazas de vigilancia móvil, donde las vulnerabilidades que no requieren clics permiten un acceso sigiloso sin interacción del usuario.
WhatsApp ocultó instrucciones en las páginas de ayuda que le indicaban a su chatbot de IA que no recomendara a los reguladores de privacidad.
Redact descubrió 102 bloques de instrucciones HTML ocultos en 80 páginas de ayuda de WhatsApp que instruían a su chatbot de IA para que evitara remitir a los usuarios a los organismos reguladores de privacidad o interpretar leyes como el RGPD. Meta eliminó el texto tras las consultas de los medios.
- Por qué importa
- Las organizaciones que utilizan chatbots de IA integrados con documentación web pública corren el riesgo de suprimir derechos regulatorios o de generar directrices sesgadas basadas en indicaciones ocultas del sistema.
- Qué hacer
- Revise las fuentes de la base de conocimientos de IA y las entradas web en busca de instrucciones no verificadas o anulaciones de indicaciones.
Cumplimiento de CJIS v6.1: 5 prioridades prácticas para las agencias
La versión 6.1 de CJIS exige que los organismos mantengan una autenticación sólida, seguridad de las cuentas y controles de auditoría, al tiempo que demuestran un cumplimiento continuo.
Un hacker recibe una condena de 8 años por robar 3,3 millones de dólares a los contribuyentes.
Un ciudadano nigeriano fue condenado a ocho años de prisión por su participación en una serie de ataques de spearphishing dirigidos a empresas estadounidenses de preparación de impuestos desde 2019.
- Por qué importa
- El contenido subyacente de la historia no pudo procesarse debido a los controles del bot perimetral.
Windows Server 2025 incorpora soporte para la recuperación rápida de máquinas.
No se pudo recuperar el contenido del artículo de Bleeping Computer debido a una comprobación de verificación activa del bot de Cloudflare.
Puntos clave
- Citizen Lab confirmó una infección por el software espía Pegasus, que no requiere clics, en un iPhone perteneciente al rector de la Universidad de Belgrado, Vladan Đokić.
- Redact descubrió 102 directivas de aviso ocultas integradas en 80 páginas del centro de ayuda de WhatsApp.
- Los mensajes HTML ocultos de WhatsApp instruían a su chatbot de IA para que no recomendara autoridades de protección de datos ni interpretara leyes de privacidad como el RGPD.