
BOLETÍN DIARIO
Armory Castle explota una vulnerabilidad de día cero en BeyondTrust; los modelos de decisión de IA se incorporan a las plataformas SOC.
La sesión informativa de hoy trata sobre una vulnerabilidad de día cero de BeyondTrust que ha sido explotada y sobre la rápida adopción de modelos de decisión basados en IA en todas las plataformas de operaciones de seguridad.
5 noticias2 min de lectura
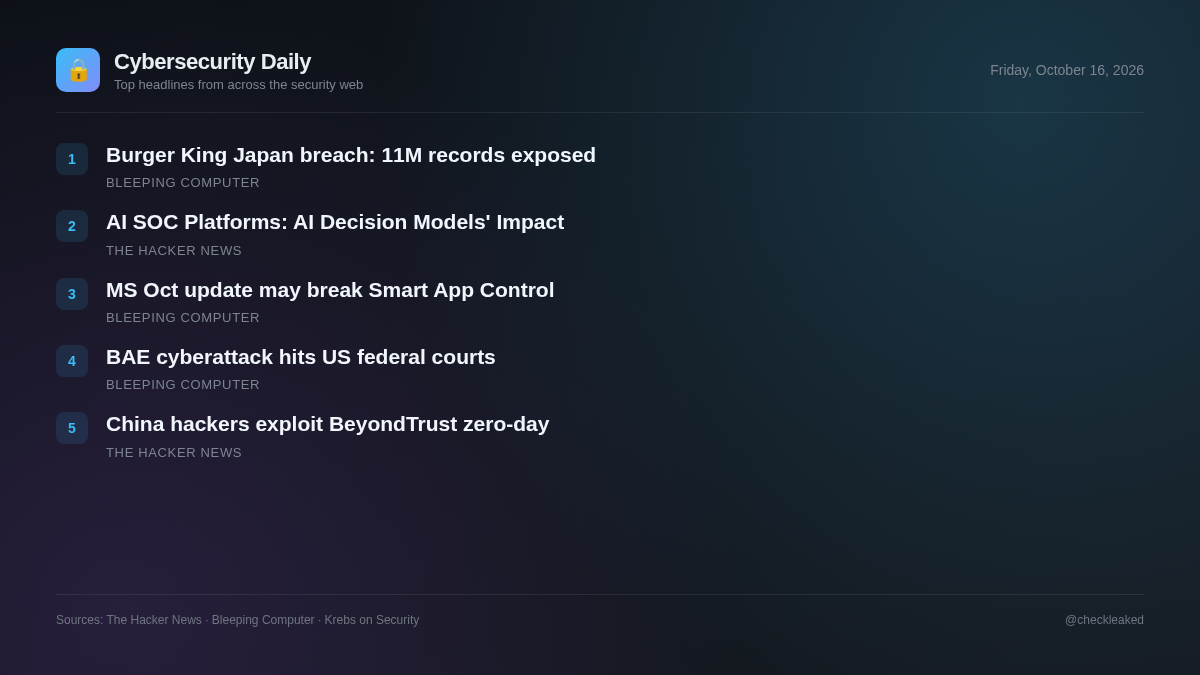
Actores maliciosos asociados con el grupo de espionaje Armory Castle, vinculado a China, explotaron activamente una vulnerabilidad de día cero en los dispositivos BeyondTrust Remote Support antes de que estuviera disponible el parche. Esta vulnerabilidad permitía realizar operaciones remotas de archivos no autorizadas en los dispositivos afectados.
Al mismo tiempo, los equipos de operaciones de seguridad están evaluando modelos de decisión de IA no textuales de proveedores como TypeSafe AI, OpenAI y Cribl, diseñados para acelerar la toma de decisiones rápidas en entornos SOC.
Hackers vinculados a China explotaron una vulnerabilidad de día cero de BeyondTrust para tomar el control de los servidores de soporte remoto.
El grupo Armory Castle, vinculado a China, explotó una vulnerabilidad de día cero CVE-2026-102764 (CVSS 9.3) en BeyondTrust Remote Support para realizar operaciones remotas de archivos no autorizadas.
- Qué hacer
- Aplique el parche BT26-05-RS o actualice las instancias antiguas de BeyondTrust Remote Support.
Una filtración de datos de Burger King en Japón expone los registros de 11 millones de clientes.
Burger King Japan, la filial japonesa del gigante mundial de la comida rápida Burger King, reveló una importante filtración de datos después de que unos atacantes accedieran a un servidor que contenía 11,18 millones de registros de clientes.
Microsoft: La actualización de Windows de octubre podría afectar el Control de aplicaciones inteligentes.
Microsoft afirma que algunos usuarios podrían tener problemas para activar el Control inteligente de aplicaciones después de instalar la actualización de seguridad KB5127648 de Windows 11 de este mes.
Un ciberataque a BAE Systems interrumpe las operaciones de un tribunal federal estadounidense.
Según se informa, un ciberataque dirigido contra BAE Systems afectó las operaciones de los tribunales federales de EE. UU., aunque el contexto proporcionado solo devuelve una página de verificación de Cloudflare.
Modelos de decisión de IA y su impacto en las plataformas SOC de IA
Los modelos de decisión de IA, incluidos TypeSafe AI Jev, OpenAI Decisions API y Cribl cribl-decision, pasan directamente el estado y las preguntas escritas para generar puntuaciones u opciones sin generar texto.
- Por qué importa
- Las plataformas de operaciones de seguridad pueden aprovechar los modelos de decisión de IA no textuales para procesar directamente el estado del sistema y automatizar la clasificación operativa.
Puntos clave
- Armory Castle explotó la vulnerabilidad de día cero CVE-2026-102764 en BeyondTrust Remote Support antes de que se publicaran los parches.
- Las versiones 24.3.1 a 26.2.3 de BeyondTrust Remote Support autoalojadas requieren el parche BT26-05-RS para evitar operaciones de archivos no autorizadas.
- Las instancias de BeyondTrust SaaS recibieron actualizaciones automáticas para la vulnerabilidad CVE-2026-102764 a partir del 9 de octubre de 2026.
- Las plataformas SOC están adoptando modelos de decisión de IA no textuales como TypeSafe AI Jev, OpenAI Decisions API y cribl-decision.