
BOLETÍN DIARIO
El controlador Danfoss ataca los refrigeradores de supermercados Heat mientras los televisores LG sufren un fallo en la raíz.
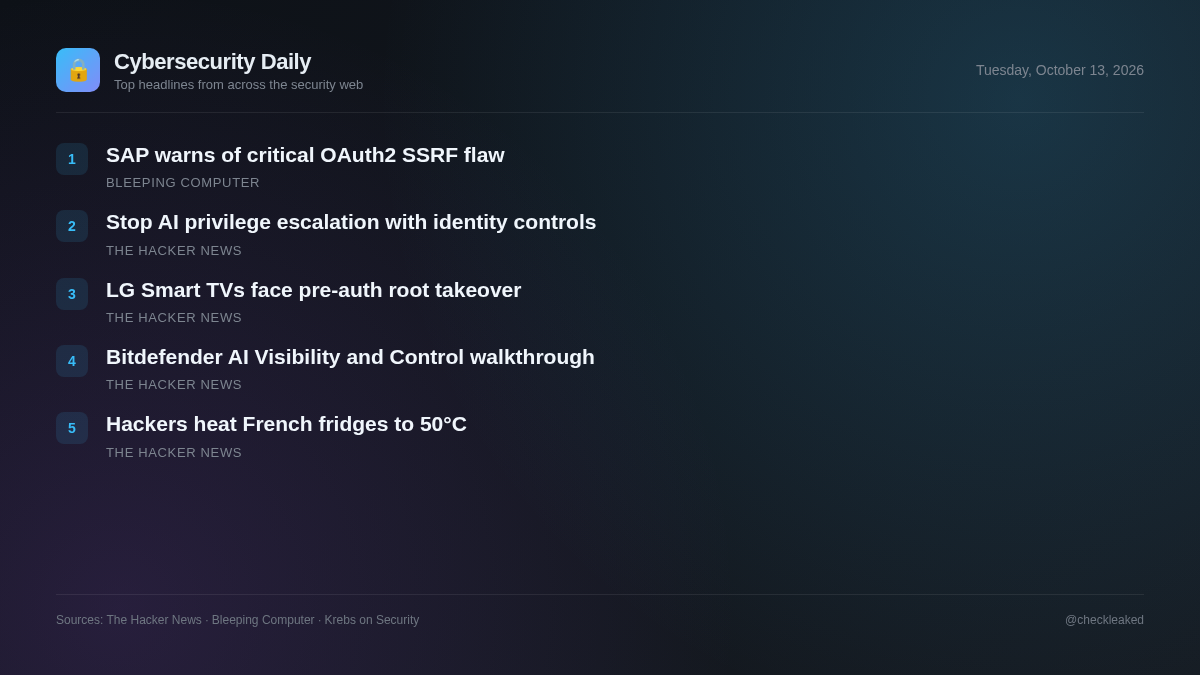
El informe de hoy trata sobre los ataques dirigidos a los controladores de refrigeración de Danfoss en Francia, las vulnerabilidades de acceso root previas a la autenticación en los televisores inteligentes de LG y las advertencias de seguridad de SAP.
5 noticias3 min de lectura
Al mismo tiempo, investigadores de seguridad revelaron tres vulnerabilidades en webOS que permiten el acceso root sin autenticación a televisores inteligentes LG a través de redes locales. Los administradores de sistemas y los equipos de seguridad de red deben priorizar el aislamiento de las interfaces de control industrial expuestas y la actualización de los dispositivos conectados vulnerables.
Atacantes calientan refrigeradores de supermercados franceses hasta 50 °C mediante el secuestro de controladores Danfoss.
Los atacantes secuestraron de forma remota los controladores de refrigeración Danfoss AK-SM y AK-SC de supermercados franceses, poniendo las unidades en modo de descongelación hasta alcanzar los 50 °C y destruyendo las existencias de alimentos.
- Por qué importa
- Los dispositivos de control industrial conectados a Internet que gestionan la infraestructura física pueden ser manipulados de forma remota, causando graves daños financieros y operativos.
- Qué hacer
- Desconecte los controladores Danfoss AK-SM y AK-SC de la red pública de Internet o filtre estrictamente el acceso a la red.
SAP advierte sobre una vulnerabilidad de seguridad SSRF de máxima gravedad en OAuth2.
SAP ha solucionado 20 fallos de seguridad en varios productos en sus actualizaciones de seguridad de octubre de 2026, incluida una vulnerabilidad de máxima gravedad en el SDK de Cloud para Python.
Los televisores inteligentes LG son vulnerables a la toma de control de root mediante preautenticación desde la red local.
Se han detectado tres vulnerabilidades en LG webOS 7.5.7-25 con firmware 04.54.40 que pueden encadenarse a través del puerto de red local 3001 para obtener acceso de superusuario en televisores inteligentes sin interacción del propietario ni autenticación mediante PIN.
- Por qué importa
- Los atacantes locales pueden eludir las solicitudes de PIN utilizando certificados de prueba de confianza en la aplicación sync-demo para obtener claves privilegiadas y secuestrar las operaciones de la televisión.
- Qué hacer
- Actualice inmediatamente el firmware de los televisores inteligentes LG afectados a la última versión parcheada.
[Webinar] Cómo detener la escalada de privilegios impulsada por IA con controles de identidad en tiempo de ejecución
Los controles de identidad tradicionales, centrados únicamente en la autenticación y los permisos de acceso estáticos, están quedando obsoletos a medida que la IA acelera el reconocimiento por parte de los atacantes y la escalada de privilegios.
- Qué hacer
- Evaluar los controles de identidad en tiempo de ejecución para supervisar y restringir continuamente la actividad posterior a la autenticación.
Presentación del producto: Visibilidad y control mediante IA de Bitdefender
Bitdefender presentó GravityZone AI Visibility and Control para rastrear software de IA no autorizado, datos pegados desde el navegador, extensiones de editor y entornos de ejecución de modelos locales que operan en puntos finales de Windows.
Puntos clave
- Tras los ataques sufridos en Francia, desconecte o filtre estrictamente el acceso remoto a la red de los controladores de refrigeración Danfoss AK-SM y AK-SC.
- Actualiza los televisores inteligentes LG que ejecutan webOS para corregir tres vulnerabilidades de red local encadenadas que permiten el acceso de administrador sin autenticación previa.