
BOLETÍN DIARIO
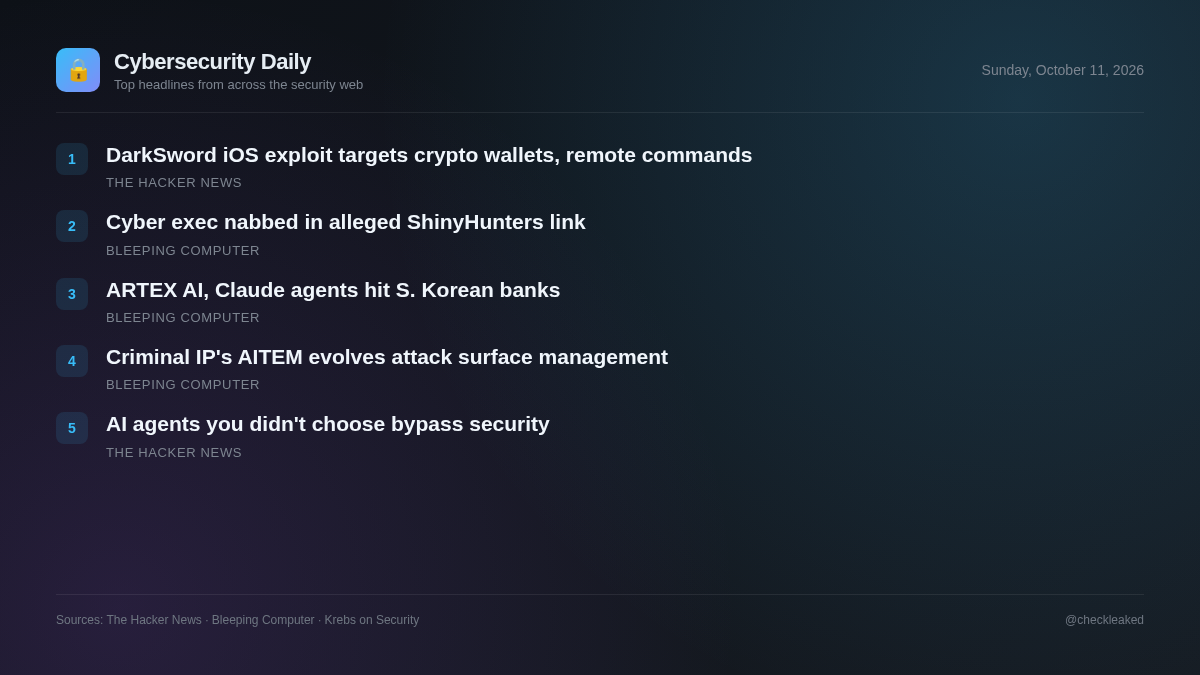
El kit de exploits P7 DarkSword para iOS añade robo de datos de monederos de criptomonedas y comandos remotos.
La sesión informativa de hoy trata sobre una actualización del kit de exploits DarkSword para iOS que roba monederos de criptomonedas y los desafíos de seguridad que plantean los agentes de IA de terceros sin supervisión.
5 noticias3 min de lectura
Una nueva variante detallada del kit de exploits para iOS pone de manifiesto la persistente amenaza que representan los entornos móviles, mientras que los cambios más amplios en el software empresarial demuestran las dificultades que tienen los equipos de seguridad para mantener la visibilidad sobre las capacidades automatizadas. El kit P7 DarkSword evidencia cómo los atacantes siguen perfeccionando sus marcos de explotación dirigidos a plataformas móviles para capturar datos confidenciales de alto valor, como el contenido del llavero y las credenciales de monederos de criptomonedas.
Al mismo tiempo, las organizaciones se enfrentan a una creciente exposición a agentes de IA no supervisados integrados directamente en el software de los proveedores. Dado que estas capacidades suelen eludir la infraestructura central de identidad y los procesos de adquisición tradicionales, los equipos de seguridad deben ajustar sus prácticas de supervisión para abarcar tanto las vulnerabilidades en dispositivos móviles como las herramientas automatizadas no autorizadas que operan en las aplicaciones empresariales existentes.
El kit de exploits P7 DarkSword para iOS añade robo de datos de monederos de criptomonedas y comandos remotos.
iVerify publicó detalles sobre P7 DarkSword, una variante del kit de exploits DarkSword para iOS. P7 reduce su impacto en el dispositivo, permite el robo de datos del llavero y la billetera de criptomonedas, e implementa comunicación C2 bidireccional. El kit está dirigido a iOS versiones 18.4 a 18.
- Por qué importa
- Los usuarios que utilizan versiones de iOS afectadas se enfrentan a una explotación sigilosa capaz de robar credenciales confidenciales del llavero y activos de criptomonedas directamente de los dispositivos móviles objetivo.
- Qué hacer
- Actualiza tus dispositivos iOS a la última versión de firmware para corregir las vulnerabilidades de escalada de privilegios del navegador y del kernel.
El problema de los agentes de terceros: por qué la seguridad diseñada para la IA que usted eligió no incluye a los agentes que no eligió.
En los entornos estudiados para el Informe sobre el estado de la seguridad de los agentes de 2026, aproximadamente 1280 productos de terceros incorporan actualmente inteligencia artificial.
- Por qué importa
- Los equipos de seguridad empresarial se enfrentan a la exposición de datos sin supervisión, ya que los agentes de IA de terceros operan dentro de software de confianza sin pasar por pasarelas de identidad ni puntos de revisión de seguridad.
Un ejecutivo del sector cibernético fue arrestado en un caso presuntamente vinculado a los hackers de ShinyHunters.
El ejecutivo canadiense de ciberseguridad Edward Dubrovsky ha sido arrestado en Pensilvania en relación con una supuesta actividad de extorsión que, según varios informes, está vinculada a la ofensiva que el FBI está llevando a cabo contra el grupo de hackers ShinyHunters.
ARTEX AI y los agentes Claude se utilizaron en ciberataques contra bancos surcoreanos.
Los ciberataques que sacudieron el sector financiero surcoreano a principios de este mes fueron lanzados por un pirata informático chino que utilizó el paquete de pruebas de penetración ARTEX AI y los agentes Claude.
- Qué hacer
- Revisar los registros internos de uso de agentes de IA y supervisar las alertas de inteligencia sobre amenazas dirigidas a objetivos del sector financiero.
Criminal IP presenta AITEM como la próxima evolución de la gestión de la superficie de ataque.
La gestión tradicional de la superficie de ataque ayuda a las organizaciones a descubrir los activos expuestos, pero la visibilidad por sí sola no es suficiente para abordar las amenazas.
Puntos clave
- P7 DarkSword está diseñado para las versiones de iOS 18.4 a 18.7 con el fin de extraer datos del llavero y credenciales de monederos de criptomonedas a través de canales C2 bidireccionales.
- La cadena de exploits escapa de los entornos aislados del navegador y escala a privilegios de kernel para inyectar cargas útiles en SpringBoard.
- La seguridad de la IA empresarial debe ir más allá de las pasarelas de origen propio para supervisar los agentes de terceros integrados que eluden la autenticación SSO centralizada.