
BOLETÍN DIARIO
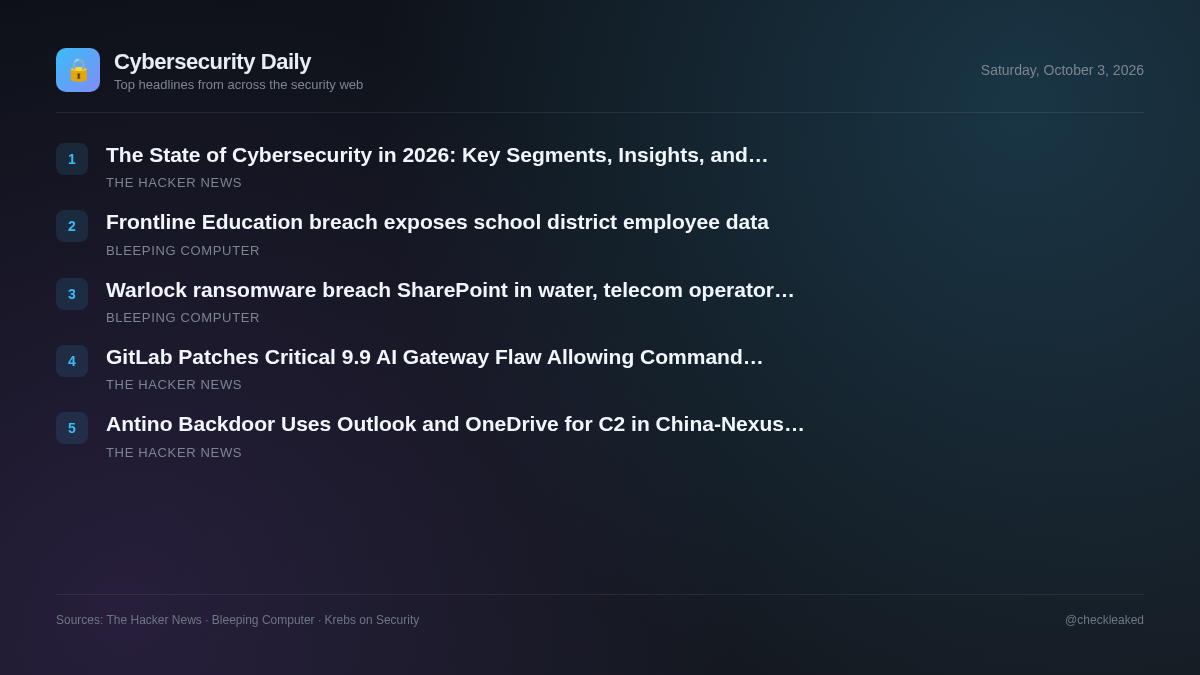
El estado de la ciberseguridad en 2026: segmentos clave, perspectivas e innovaciones
La sesión informativa de hoy trata sobre una vulnerabilidad crítica en GitLab AI Gateway, el ciberespionaje vinculado a China a través de la puerta trasera Antino y perspectivas estratégicas para las operaciones de seguridad de 2026.
5 noticias3 min de lectura
El panorama actual de la seguridad pone de manifiesto los riesgos operativos que conlleva la expansión de las funcionalidades del software y la infraestructura empresarial. Las organizaciones que ejecutan cargas de trabajo de IA autogestionadas se enfrentan a riesgos técnicos inmediatos, mientras que los agentes de espionaje siguen abusando de los servicios legítimos en la nube para eludir la monitorización de perímetros.
GitLab corrige una vulnerabilidad crítica en AI Gateway 9.9 que permitía la ejecución de comandos en servidores autohospedados.
GitLab corrigió una vulnerabilidad crítica identificada como CVE-2026-90970, con una puntuación CVSS de 9.9, en su componente AI Gateway. Esta vulnerabilidad permite a los usuarios registrados con acceso a Duo Agent Platform ejecutar comandos en servidores autohospedados.
- Por qué importa
- Los entornos autogestionados que ejecutan versiones vulnerables de AI Gateway permiten a los usuarios autenticados ejecutar comandos no autorizados en el host subyacente.
Antino Backdoor utiliza Outlook y OneDrive para el comando y control en una campaña de espionaje entre China y Nexus.
Un grupo de ciberdelincuentes vinculado a China, identificado como UAT-11587, está atacando a organizaciones gubernamentales y de formulación de políticas en Asia mediante una puerta trasera compilada en Rust llamada Antino, que se basa en Microsoft Graph para llevar a cabo el comando y control a través de Outlook y OneDrive.
- Por qué importa
- Las organizaciones objetivo se enfrentan a la exfiltración encubierta de datos y a la ejecución de comandos a través de los servicios legítimos en la nube de Microsoft 365.
El estado de la ciberseguridad en 2026: segmentos clave, perspectivas e innovaciones
En este artículo se destaca que la ciberseguridad está siendo transformada por la expansión de la infraestructura en la nube, la IA, los sistemas distribuidos y los entornos digitales cada vez más complejos.
- Por qué importa
- Gestionar herramientas de seguridad desconectadas y telemetría no gestionada aumenta los riesgos de seguridad, mientras que los ataques basados en IA debilitan las defensas tradicionales.
Una filtración de datos en Frontline Education expone información de empleados del distrito escolar.
Frontline Education está notificando a los distritos escolares sobre una filtración de datos después de que unos atacantes explotaran una vulnerabilidad en un software de terceros para obtener acceso no autorizado a sus sistemas y robar información de los empleados, incluidos los números de la Seguridad Social.
- Por qué importa
- No se pueden determinar detalles técnicos ni realizar una evaluación de la exposición debido a la falta del material de origen.
El ransomware Warlock vulnera SharePoint en el agua, ataques a operadores de telecomunicaciones
El grupo de ransomware Warlock, vinculado a China, atacó a una empresa de servicios de agua, un proveedor de telecomunicaciones, un organismo gubernamental regional y una universidad, explotando vulnerabilidades de SharePoint para obtener acceso inicial.
- Por qué importa
- No es posible evaluar el impacto en las víctimas ni las particularidades de su vulnerabilidad debido a la falta de detalles sobre la fuente.
Puntos clave
- GitLab corrigió la vulnerabilidad CVE-2026-90970 (CVSS 9.9), un fallo crítico en las pasarelas de IA autoalojadas que permitía la ejecución de comandos.
- GitLab corrigió las versiones 19.2.4, 19.3.2 y 19.4.1; las instancias alojadas en GitLab.com no requieren ninguna acción por parte del usuario.
- El grupo de amenazas UAT-11587, vinculado a China, despliega la puerta trasera Antino, dirigida contra organizaciones gubernamentales y políticas asiáticas.
- Antino utiliza la API de Microsoft Graph para abusar de la infraestructura legítima de Outlook y OneDrive para comunicaciones de comando y control (C2).