
BOLETÍN DIARIO
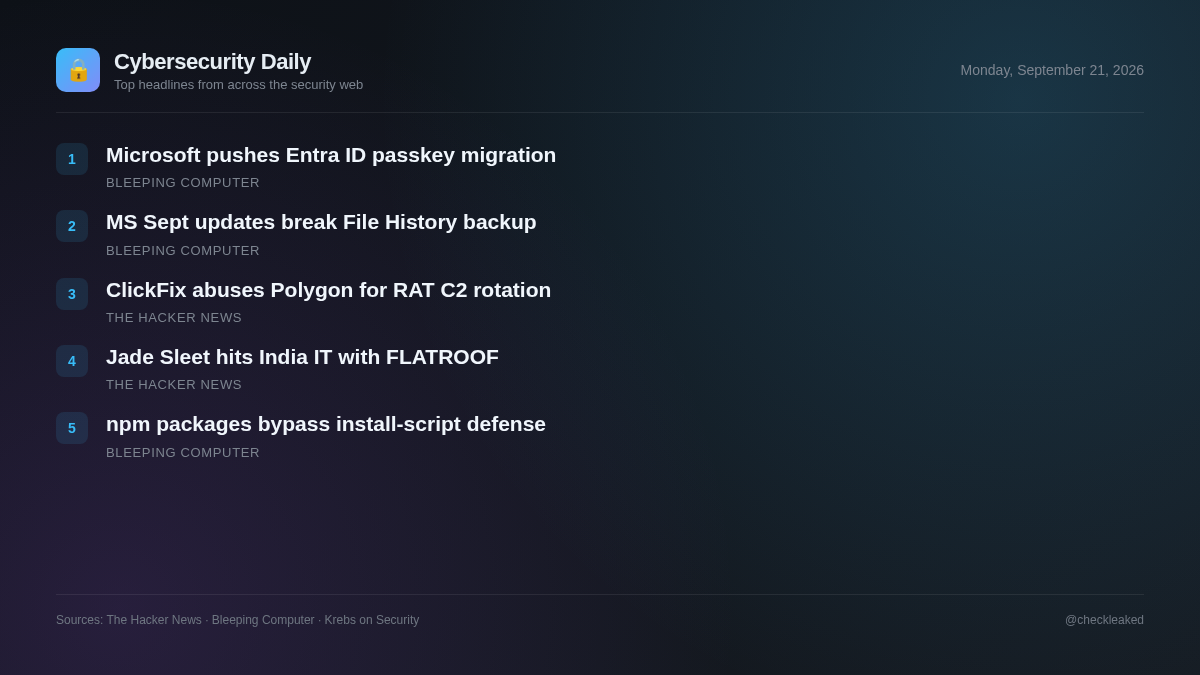
Microsoft recuerda a los administradores que migren los usuarios de Entra ID a claves de acceso.
La sesión informativa de hoy trata sobre las nuevas implementaciones de ChainScript RAT que aprovechan los contratos inteligentes de Polygon y los ataques de puerta trasera de Jade Sleet contra macOS dirigidos a proveedores de TI.
5 noticias3 min de lectura
Los ciberdelincuentes combinan cada vez más tácticas de ingeniería social con técnicas innovadoras de resiliencia de infraestructura. Las campañas recientes demuestran cómo los adversarios eluden la detección tradicional aprovechando las redes descentralizadas y atacando las cadenas de suministro de los desarrolladores.
ClickFix Lures despliega ChainScript RAT usando Polygon para rotar la infraestructura C2
Los ciberdelincuentes utilizan señuelos de ClickFix disfrazados de Spotify, Zoom Workplace y Microsoft Teams para desplegar el troyano de acceso remoto ChainScript. ChainScript emplea contratos inteligentes de Polygon a través de EtherHiding para la detección del servidor de comando y control (C2) y ofrece capacidades de ejecución de comandos (CMD), PowerShell, captura de pantalla y robo de monederos de criptomonedas.
- Por qué importa
- Los usuarios que caen en la trampa de ejecutar instaladores de software falsos se enfrentan a una vulneración total del sistema, la ejecución remota de programas y el robo de sus monederos de criptomonedas.
Jade Sleet vinculado a una brecha de seguridad en un proveedor de TI indio mediante puertas traseras FLATROOF y ROOFDECK.
El ciberdelincuente norcoreano Jade Sleet comprometió a un proveedor de servicios informáticos con sede en India, atacando a desarrolladores mediante las puertas traseras FLATROOF y ROOFDECK para macOS. Ambas puertas traseras ya se habían implementado en la vulnerabilidad KelpDAO LayerZero.
- Por qué importa
- Los proveedores de servicios de TI y los desarrolladores son el objetivo del acceso inicial, lo que expone las redes objetivo posteriores a puertas traseras persistentes de macOS.
Microsoft recuerda a los administradores que migren los usuarios de Entra ID a claves de acceso.
Microsoft ha recordado a los administradores que migren a los usuarios de Entra ID a métodos de autenticación resistentes al phishing para evitar interrupciones en el inicio de sesión después de que retire el inicio de sesión mediante SMS a partir de febrero de 2027.
Microsoft: Las actualizaciones de septiembre rompen la función de copia de seguridad del Historial de archivos.
Microsoft advirtió que la función de copia de seguridad Historial de archivos integrada en Windows podría dejar de funcionar en algunos sistemas después de instalar las actualizaciones de seguridad de septiembre de 2026.
Los paquetes npm maliciosos eluden las defensas de los scripts de instalación en tiempo de ejecución.
El contexto de la noticia sobre paquetes npm maliciosos que eluden las defensas de los scripts de instalación en tiempo de ejecución consiste únicamente en una página de verificación de seguridad de Cloudflare.
Puntos clave
- El troyano ChainScript RAT utiliza señuelos de ClickFix disfrazados de Teams, Zoom o Spotify para comprometer los puntos finales de los equipos.
- ChainScript utiliza contratos inteligentes de Polygon mediante una técnica de EtherHiding para resolver dinámicamente los servidores C2 de WebSocket.
- El grupo norcoreano Jade Sleet comprometió a un proveedor indio de servicios informáticos utilizando las puertas traseras FLATROOF y ROOFDECK para macOS.
- Jade Sleet continúa atacando a desarrolladores de software y empresas de servicios de TI para infiltrarse en las redes de distribución.