
TÄGLICHES BRIEFING
BeyondTrust-Zero-Day-Schwachstelle von Armory Castle ausgenutzt; KI-Entscheidungsmodelle halten Einzug in SOC-Plattformen
Das heutige Briefing behandelt eine ausgenutzte Zero-Day-Schwachstelle bei BeyondTrust und die rasche Verbreitung von KI-Entscheidungsmodellen auf Sicherheitsplattformen.
5 Meldungen2 Min. Lesezeit
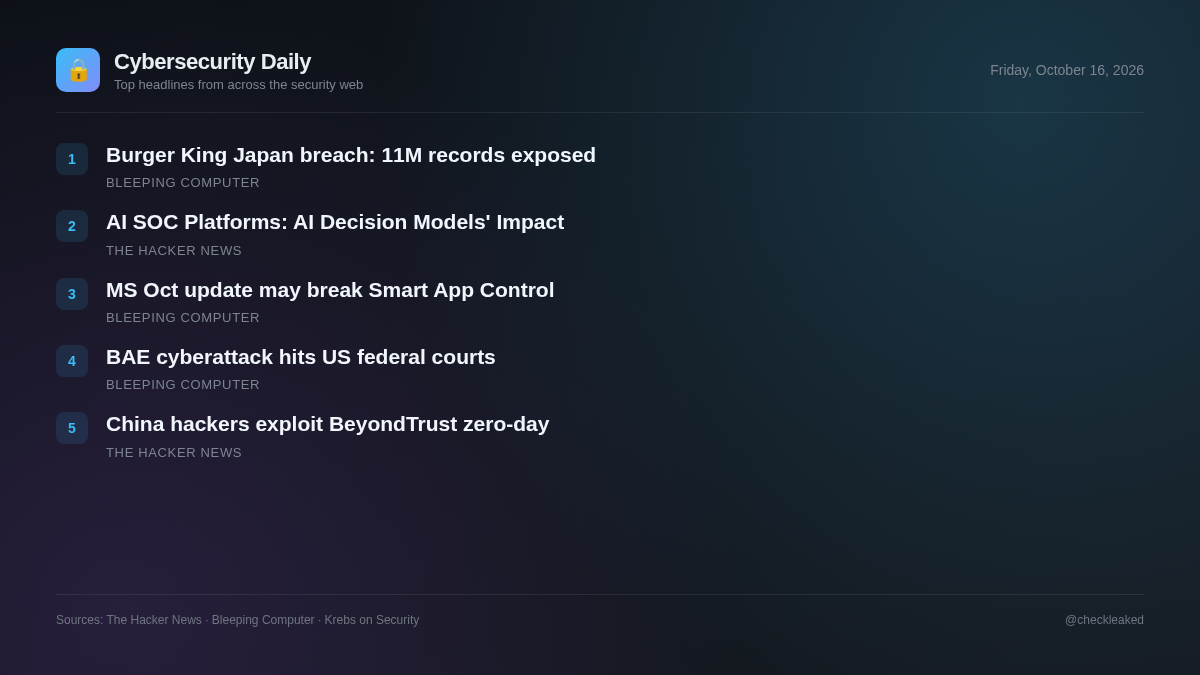
Bedrohungsakteure der mit China verbundenen Spionagegruppe Armory Castle nutzten eine Zero-Day-Schwachstelle in BeyondTrust Remote Support Appliances aktiv aus, bevor ein Patch verfügbar war. Die Sicherheitslücke ermöglichte unautorisierte Dateizugriffe auf die betroffenen Appliances.
Gleichzeitig evaluieren Sicherheitsbetriebsteams nicht-textbasierte KI-Entscheidungsmodelle von Anbietern wie TypeSafe AI, OpenAI und Cribl, die entwickelt wurden, um schnelle Entscheidungsfindung in SOC-Umgebungen zu beschleunigen.
China-nahe Hacker nutzten BeyondTrust-Zero-Day-Sicherheitslücke zur Übernahme von Remote-Support-Servern aus.
Die mit China verbundene Gruppe Armory Castle nutzte die Zero-Day-Schwachstelle CVE-2026-102764 (CVSS 9.3) in BeyondTrust Remote Support aus, um unautorisierte Remote-Dateioperationen durchzuführen.
- Was zu tun ist
- Installieren Sie den Patch BT26-05-RS oder aktualisieren Sie ältere BeyondTrust Remote Support-Instanzen.
Datenleck bei Burger King Japan legt 11 Millionen Kundendatensätze offen
Burger King Japan, die japanische Tochtergesellschaft des globalen Fast-Food-Riesen Burger King, gab einen schwerwiegenden Datenverstoß bekannt, nachdem Angreifer Zugriff auf einen Server mit 11,18 Millionen Kundendatensätzen erlangt hatten.
Microsoft: Windows-Update im Oktober könnte Smart App Control beeinträchtigen
Microsoft teilt mit, dass einige Benutzer nach der Installation des Windows 11-Sicherheitsupdates KB5127648 in diesem Monat möglicherweise Probleme beim Aktivieren der intelligenten App-Steuerung haben.
Cyberangriff auf BAE Systems stört den Betrieb eines US-Bundesgerichts
Ein Cyberangriff auf BAE Systems soll Berichten zufolge den Betrieb von US-Bundesgerichten beeinträchtigt haben, allerdings wird im angegebenen Kontext lediglich eine Cloudflare-Verifizierungsseite angezeigt.
KI-Entscheidungsmodelle und ihre Auswirkungen auf KI-SOC-Plattformen
KI-Entscheidungsmodelle, darunter TypeSafe AI Jev, OpenAI Decisions API und Cribl cribl-decision, übergeben Zustands- und typisierte Fragen direkt, um ohne Textgenerierung Bewertungen oder Auswahlmöglichkeiten zu generieren.
- Warum das wichtig ist
- Sicherheitsbetriebsplattformen können nicht-textbasierte KI-Entscheidungsmodelle nutzen, um den Systemzustand direkt zu verarbeiten und die operative Triage zu automatisieren.
Die wichtigsten Punkte
- Armory Castle nutzte die Zero-Day-Schwachstelle CVE-2026-102764 in BeyondTrust Remote Support aus, bevor Patches veröffentlicht wurden.
- Für selbstgehostete BeyondTrust Remote Support-Versionen 24.3.1 bis 26.2.3 ist der Patch BT26-05-RS erforderlich, um unautorisierte Dateivorgänge zu verhindern.
- BeyondTrust SaaS-Instanzen erhielten am 9. Oktober 2026 automatische Updates für CVE-2026-102764.
- SOC-Plattformen setzen auf nicht-textbasierte KI-Entscheidungsmodelle wie TypeSafe AI Jev, OpenAI Decisions API und cribl-decision.