
TÄGLICHES BRIEFING
Realtek SDK für Cling-Botnetz ausgenutzt; Apple verschärft macOS-Vollzugriff auf die Festplatte für KI
Das heutige Briefing behandelt Angriffe auf das Realtek Jungle SDK zur Verbreitung von Cling-Botnet-Malware, Apples strengere macOS-Kontrollen für den Datenzugriff von KI-Agenten sowie die zunehmenden Herausforderungen im Bereich der Anmeldeinformationssicherheit.
5 Meldungen2 Min. Lesezeit
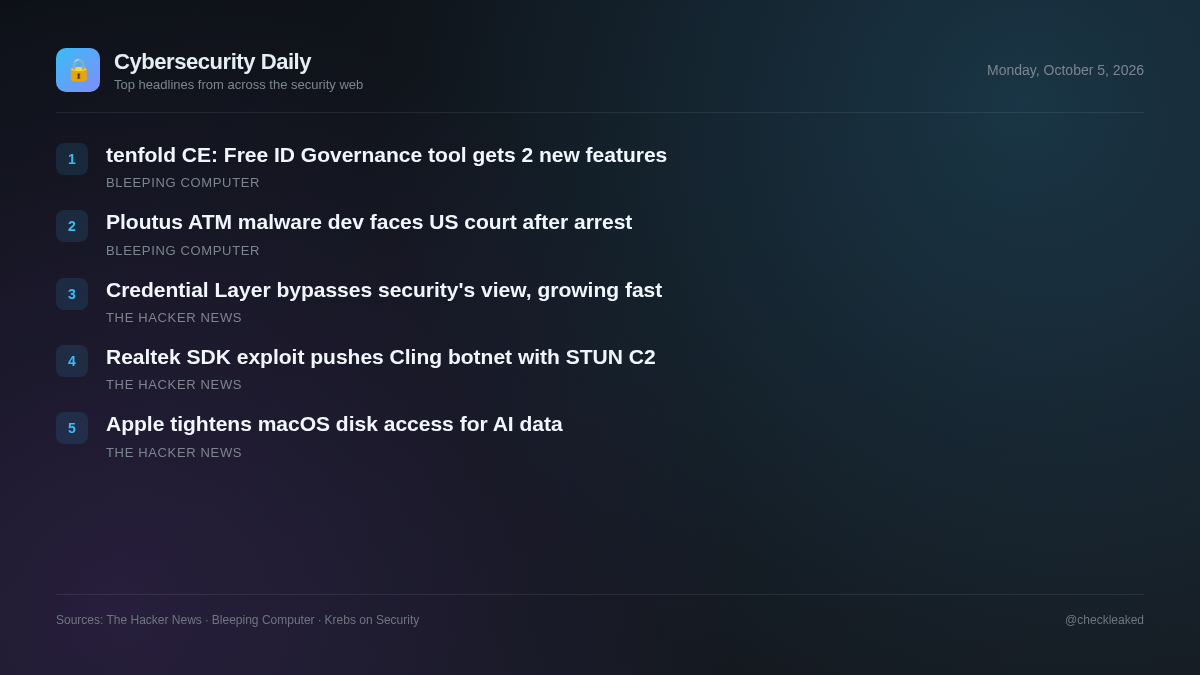
Angreifer nutzen weiterhin bestehende Sicherheitslücken und sich entwickelnde technologische Schwachstellen aus, um sich unbefugten Zugriff zu verschaffen. Ein kürzlicher Anstieg von Angriffen zielt auf eine bekannte Schwachstelle im Realtek Jungle SDK ab, um Botnetz-Malware einzuschleusen. Dabei wird normaler STUN-Datenverkehr verwendet, um die Befehls- und Kontrolloperationen als legitime Netzwerkaktivität zu tarnen.
Gleichzeitig passen die Sicherheitsrichtlinien der Plattformanbieter den rasanten technologischen Veränderungen an. Apple schränkt die Implementierung des vollständigen Festplattenzugriffs unter macOS ein, um zu verhindern, dass neuartige KI-Systeme und Softwaretools sensible Nutzerdaten ohne explizite Aufsicht offenlegen.
Realtek Jungle SDK-Exploit versucht, Cling-Botnetz mit STUN-basiertem C2 bereitzustellen
Bedrohungsakteure versuchen, CVE-2021-35394 im Realtek Jungle SDK auszunutzen, um die Cling-Botnet-Malware einzusetzen, die den STUN-Datenverkehr für Command-and-Control-Operationen umfunktioniert.
- Was zu tun ist
- Patchen Sie Geräte, die anfällige Realtek Jungle SDK-Versionen verwenden, und überprüfen Sie die STUN-Protokollaktivität auf Anomalien.
Die Ebene der Anmeldeinformationen wächst schneller, als Sicherheitsteams sie erfassen können.
Jedes moderne Unternehmen ist auf Referenzen angewiesen.
- Warum das wichtig ist
- Die Ausweitung automatisierter Arbeitsabläufe und Anwendungsinfrastrukturen vergrößert die Angriffsfläche schneller, als Sicherheitsteams unkontrollierte Geheimnisse aufspüren können.
Apple plant strengere macOS-Vollzugriffskontrollen für den Datenzugriff von KI-Agenten
Apple kündigte Pläne an, die Einstellungen für den vollständigen Festplattenzugriff in macOS einzuschränken, um Datenschutz- und Sicherheitsrisiken zu begegnen, die durch KI-Agenten entstehen, die übermäßigen Systemzugriff anfordern.
- Warum das wichtig ist
- Anwendungen oder KI-Agenten, denen Vollzugriff auf die Festplatte gewährt wird, können sensible Systemdateien, Nachrichten, E-Mails und den Webverlauf lesen, ohne dass der Benutzer dies vollständig bemerkt.
tenfold CE: Unser kostenloses Identity-Governance-Tool hat zwei neue Funktionen erhalten.
tenfold hat die Funktionen „Gemeinsame Inhaltsverwaltung“ und „Ereignisprüfung in Echtzeit“ in seine kostenlose Community Edition für Organisationen mit weniger als 150 Nutzern integriert.
- Was zu tun ist
- Besuchen Sie die Quellseite direkt erneut, um die Aktualisierungsdetails zu überprüfen.
Der mutmaßliche Entwickler der Ploutus-Geldautomaten-Malware erscheint nach seiner Festnahme vor einem US-Gericht.
Die USA
Die wichtigsten Punkte
- Die Angriffe auf die Realtek Jungle SDK-Schwachstelle CVE-2021-35394 erreichten um den 5. September 2026 ihren Höhepunkt und führten zur Verbreitung von Cling-Botnet-Malware.
- Das Cling-Botnetz nutzt das Standardverhalten des STUN-Protokolls, um seinen Befehls- und Kontrollkanal als gewöhnlichen NAT-Traversal-Verkehr zu tarnen.
- Apple schränkt die Kontrollen für den vollständigen Festplattenzugriff in macOS ein, um die mit KI-Agenten und Software von Drittanbietern verbundenen Risiken der Datenoffenlegung zu reduzieren.