
TÄGLICHES BRIEFING
Der Stand der Cybersicherheit im Jahr 2026: Wichtige Segmente, Erkenntnisse und Innovationen
Das heutige Briefing behandelt eine kritische Schwachstelle im GitLab AI Gateway, Cyberspionage mit Verbindungen zu China über die Antino-Hintertür sowie strategische Einblicke für Sicherheitsoperationen im Jahr 2026.
5 Meldungen2 Min. Lesezeit
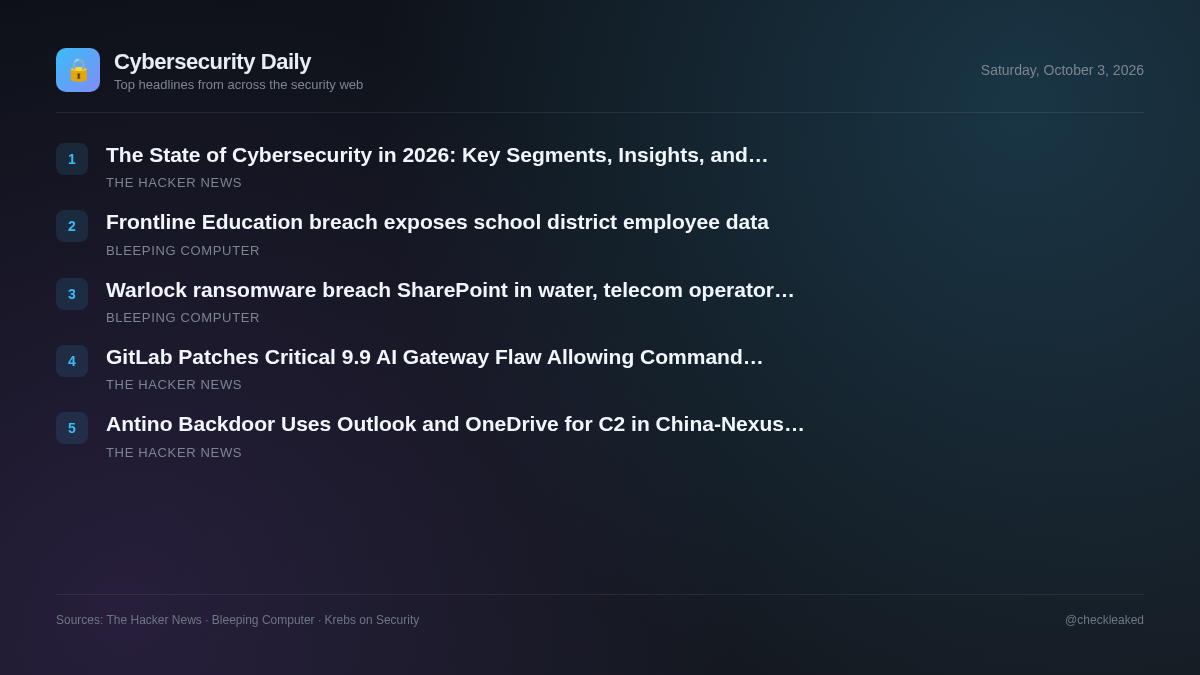
Die aktuelle Sicherheitslage verdeutlicht die operativen Risiken, die durch den Ausbau von Softwarefunktionen und Unternehmensinfrastrukturen entstehen. Organisationen, die selbstgehostete KI-Workloads betreiben, sind einem unmittelbaren technischen Risiko ausgesetzt, während Spionageakteure weiterhin legitime Cloud-Dienste missbrauchen, um die Überwachung zu umgehen.
GitLab behebt kritische Sicherheitslücke in AI Gateway 9.9, die die Ausführung von Befehlen auf selbstgehosteten Servern ermöglichte
GitLab hat eine kritische Sicherheitslücke (CVE-2026-90970, CVSS-Wert 9,9) in seiner AI Gateway-Komponente behoben. Diese Sicherheitslücke ermöglichte es angemeldeten Benutzern mit Zugriff auf die Duo Agent Platform, Befehle auf selbstgehosteten Servern auszuführen.
- Warum das wichtig ist
- Selbstgehostete Umgebungen, in denen anfällige AI Gateway-Versionen laufen, ermöglichen es authentifizierten Benutzern, nicht autorisierte Befehle auf dem zugrunde liegenden Host auszuführen.
Antino-Hintertür nutzt Outlook und OneDrive für C2 in China-Nexus-Spionagekampagne
Ein als UAT-11587 identifizierter Bedrohungsakteur mit Verbindungen zu China zielt mit Hilfe einer in Rust kompilierten Hintertür namens Antino auf Regierungs- und politische Organisationen in Asien ab. Diese Hintertür nutzt Microsoft Graph zur Durchführung der C2-Kommunikation über Outlook und OneDrive.
- Warum das wichtig ist
- Die anvisierten Organisationen sind mit verdeckter Datenexfiltration und Befehlsausführung über legitime Microsoft 365-Cloud-Dienste konfrontiert.
Der Stand der Cybersicherheit im Jahr 2026: Wichtige Segmente, Erkenntnisse und Innovationen
Thema: Die Cybersicherheit wird durch den Ausbau der Cloud-Infrastruktur, KI, verteilte Systeme und zunehmend komplexe digitale Umgebungen grundlegend verändert.
- Warum das wichtig ist
- Die Verwaltung unverbundener Sicherheitstools und unkontrollierter Telemetrie erhöht die Sicherheitsrisiken, während KI-gestützte Angriffe traditionelle Verteidigungsmechanismen schwächen.
Datenleck bei Frontline Education legt Daten von Schulbezirksmitarbeitern offen
Frontline Education benachrichtigt Schulbezirke über eine Datenschutzverletzung, nachdem Angreifer eine Schwachstelle in Software von Drittanbietern ausgenutzt hatten, um sich unbefugten Zugriff auf die Systeme zu verschaffen und Mitarbeiterdaten, einschließlich Sozialversicherungsnummern, zu stehlen.
- Warum das wichtig ist
- Aufgrund des fehlenden Quellmaterials können weder technische Details noch eine Expositionsbewertung ermittelt werden.
Warlock-Ransomware-Angriff auf SharePoint in Wasser- und Telekommunikationsnetzen
Die mit China in Verbindung stehende Ransomware-Gruppe Warlock nahm ein Wasserversorgungsunternehmen, einen Telekommunikationsanbieter, eine regionale Regierungsbehörde und eine Universität ins Visier, indem sie Schwachstellen in SharePoint ausnutzte, um sich ersten Zugriff zu verschaffen.
- Warum das wichtig ist
- Die Auswirkungen auf die Opfer und die spezifischen Gefährdungen können aufgrund fehlender Quellenangaben nicht beurteilt werden.
Die wichtigsten Punkte
- GitLab hat CVE-2026-90970 (CVSS 9.9) behoben, eine kritische Sicherheitslücke in selbstgehosteten KI-Gateways, die die Ausführung von Befehlen ermöglichte.
- GitLab hat die Versionen 19.2.4, 19.3.2 und 19.4.1 korrigiert; gehostete Instanzen auf GitLab.com erfordern keine Benutzeraktion.
- Die China-nahe Bedrohungsgruppe UAT-11587 setzt die Antino-Backdoor ein, um asiatische Politik- und Regierungsorganisationen ins Visier zu nehmen.
- Antino nutzt die Microsoft Graph API, um die legitime Outlook- und OneDrive-Infrastruktur für die Kommunikation zwischen Kommando- und Kontrollzentrum zu missbrauchen.