
TÄGLICHES BRIEFING
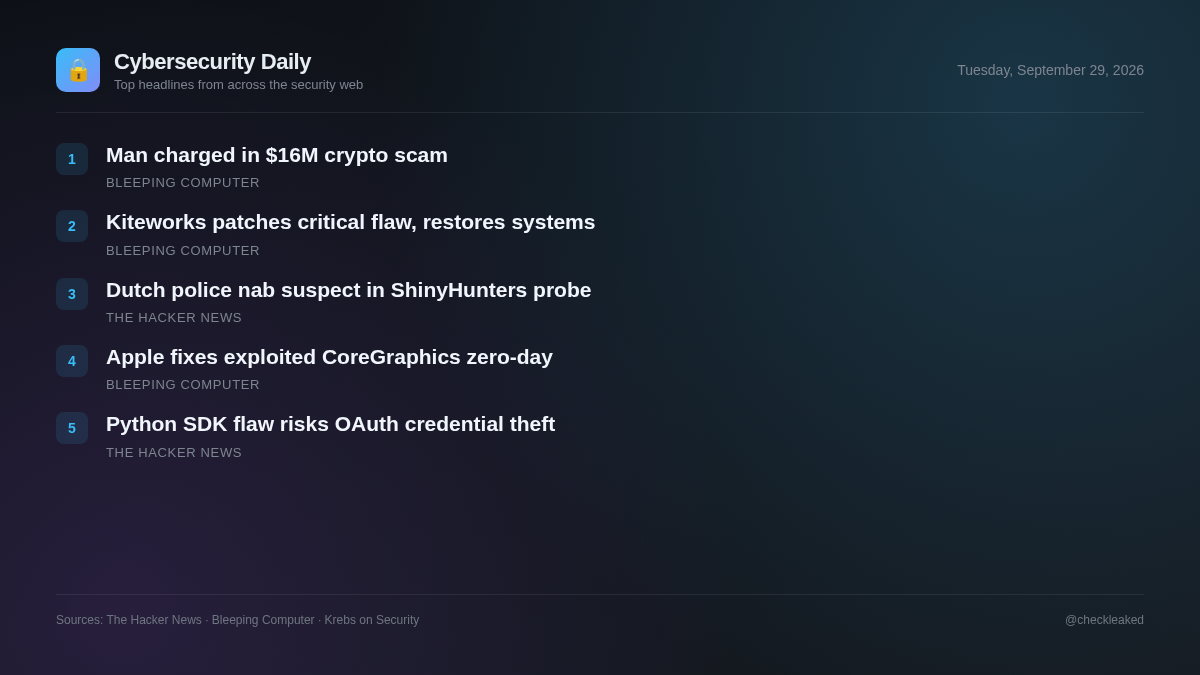
Vietnamesischer Mann wegen Kryptobetrugs in Höhe von 16 Millionen Dollar angeklagt – angeblich durch „Schweineschlachtung“.
Die niederländische Polizei hat ein mutmaßliches Mitglied von ShinyHunters festgenommen, nachdem Entwickler mit einer Sicherheitslücke im MCP Python SDK konfrontiert wurden, die ein Leck von OAuth-Anmeldeinformationen ermöglichte.
5 Meldungen2 Min. Lesezeit
Die niederländischen Strafverfolgungsbehörden haben einen mutmaßlichen Mitarbeiter von ShinyHunters festgenommen. Dies stellt eine wichtige Wendung in den langjährigen Ermittlungen zu hochkarätigen Datendiebstahl- und Erpressungsfällen dar.
Gleichzeitig besteht für Entwickler, die das offizielle MCP Python SDK verwenden, eine schwerwiegende Sicherheitslücke, die es nicht vertrauenswürdigen Servern ermöglichen könnte, OAuth-Anmeldeinformationen abzufangen und verknüpfte Benutzerkonten zu kompromittieren. Sicherheitsteams, die Integrationen auf Basis dieses Protokolls entwickeln oder verwalten, müssen ihre Implementierungen umgehend überprüfen, um die Autorisierungsabläufe abzusichern.
Kiteworks behebt kritische Sicherheitslücke und bringt Kundensysteme wieder online
Das amerikanische Technologieunternehmen Kiteworks hat nach der Behebung einer kritischen Sicherheitslücke eine vorsorgliche Empfehlung an seine Kunden aufgehoben, ihre Systeme herunterzufahren.
- Warum das wichtig ist
- Kritische Schwachstellen in Lösungen für den verwalteten Dateitransfer in Unternehmen bergen das Risiko der Kompromittierung von Servern und des unberechtigten Datenzugriffs.
Apple behebt Zero-Day-Sicherheitslücke in CoreGraphics, die bei Angriffen ausgenutzt wurde
Apple hat Sicherheitsupdates veröffentlicht, um eine Zero-Day-Schwachstelle zu beheben, die bei „extrem ausgeklügelten“ gezielten Angriffen auf iOS-Geräte ausgenutzt wurde.
- Warum das wichtig ist
- Im freien Handel ausgenutzte Zero-Day-Schwachstellen stellen ein unmittelbares Sicherheitsrisiko für ungepatchte Geräte dar, auf denen betroffene Betriebssysteme laufen.
Offizielle Sicherheitslücke im MCP Python SDK ermöglicht es bösartigen Servern, OAuth-Anmeldeinformationen zu stehlen.
Eine schwerwiegende Sicherheitslücke im offiziellen MCP Python SDK ermöglicht es einem Angreifer, OAuth-Client-Geheimnisse, Autorisierungscodes und PKCE-Beweisschlüssel zu extrahieren. Mit diesen Zugangsdaten können Angreifer Zugriffstoken mit vollen Anwendungsberechtigungen erlangen. Das Problem wurde in den Versionen 1.30.0 und 2.2.0 behoben.
- Warum das wichtig ist
- KI-Anwendungen, die mit bösartigen oder kompromittierten MCP-Servern integriert sind, können langlebige OAuth-Anmeldeinformationen verlieren, was zu Kontoübernahmen führen kann.
Niederländische Polizei verhaftet 24-jährigen Amsterdamer im Rahmen der Ermittlungen gegen ShinyHunters
Die niederländische Polizei hat den 24-jährigen Pepijn van der Stap in Amsterdam im Zusammenhang mit der Cyberkriminellen-Gruppe ShinyHunters festgenommen. Van der Stap, der bereits 2023 wegen Datendiebstahls und Erpressung verhaftet worden war, soll in Rotterdam vor Gericht erscheinen.
- Warum das wichtig ist
- Die Maßnahmen der Strafverfolgungsbehörden zielen auf Schlüsselfiguren ab, die mit prominenten Cyberkriminalitäts- und Datenerpressungsgruppen in Verbindung stehen.
- Was zu tun ist
- Überprüfen Sie externe Angriffsflächen und verstärken Sie die Verfahren zur Überwachung von Datenschutzverletzungen.
Vietnamesischer Mann wegen Kryptobetrugs in Höhe von 16 Millionen Dollar angeklagt – angeblich durch „Schweineschlachtung“.
Ein vietnamesischer Staatsbürger wurde wegen Geldwäsche angeklagt, da er an einem massiven Betrug mit angeblicher Schweineschlachtung beteiligt war, bei dem ein Opfer um Kryptowährung im Wert von 16 Millionen Dollar betrogen wurde.
Die wichtigsten Punkte
- Die niederländische Polizei hat den 24-jährigen Pepijn van der Stap in Amsterdam im Zusammenhang mit der ShinyHunters-Gruppe festgenommen.
- Der Verdächtige soll am 29. September 2026 vor dem Bezirksgericht Rotterdam erscheinen.
- Die Entwickler haben die Sicherheitslücke im MCP Python SDK OAuth in den Versionen 1.30.0 und 2.2.0 behoben.