
TÄGLICHES BRIEFING
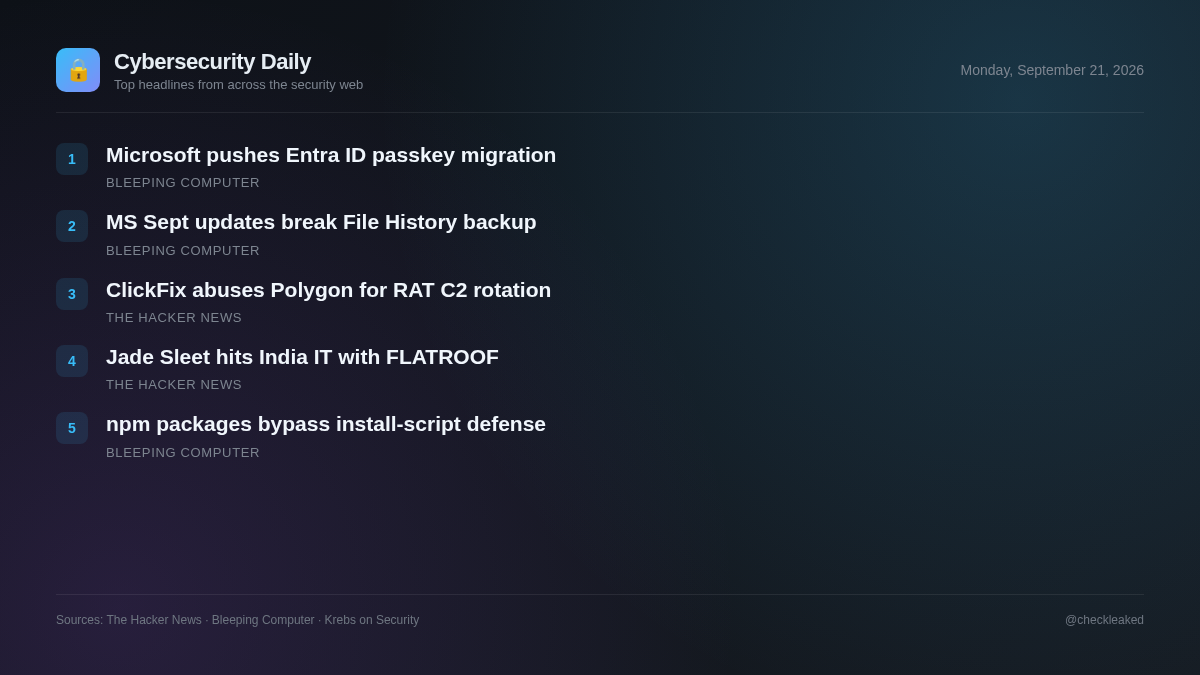
Microsoft erinnert Administratoren daran, Entra-ID-Benutzer auf Passkeys umzustellen.
Das heutige Briefing behandelt neue ChainScript-RAT-Implementierungen, die Polygon-Smart-Contracts nutzen, sowie die macOS-Backdoor-Angriffe von Jade Sleet gegen IT-Anbieter.
5 Meldungen2 Min. Lesezeit
Bedrohungsakteure kombinieren zunehmend Social-Engineering-Taktiken mit neuartigen Techniken zur Stärkung der Infrastrukturresilienz. Jüngste Kampagnen verdeutlichen, wie Angreifer herkömmliche Erkennungsmethoden umgehen, indem sie dezentrale Netzwerke nutzen und die Lieferketten von Entwicklern ins Visier nehmen.
ClickFix-Köder setzen ChainScript-RAT mithilfe von Polygon zur Rotation der C2-Infrastruktur ein.
Angreifer nutzen ClickFix-Köder, die als Spotify, Zoom Workplace und Microsoft Teams getarnt sind, um die ChainScript-RAT (Remote Access Trojan) zu verbreiten. ChainScript verwendet Polygon-Smart-Contracts über EtherHiding zur Ermittlung des Command-and-Control-Servers und bietet Funktionen zur CMD- und PowerShell-Ausführung, Screenshot-Erstellung und zum Diebstahl von Krypto-Wallets.
- Warum das wichtig ist
- Nutzer, die durch die Ausführung gefälschter Software-Installationsprogramme in die Irre geführt werden, riskieren die vollständige Kompromittierung ihres Systems, die Ausführung von Software aus der Ferne und den Diebstahl ihrer Kryptowährungs-Wallets.
Jade Sleet mit Sicherheitslücke bei indischem IT-Anbieter durch Hintertüren in FLATROOF und ROOFDECK in Verbindung gebracht
Der nordkoreanische Cyberkriminelle Jade Sleet kompromittierte einen indischen IT-Dienstleister und zielte dabei auf Entwickler ab, indem er die macOS-Backdoors FLATROOF und ROOFDECK einsetzte. Beide Backdoors wurden zuvor im Rahmen der KelpDAO-LayerZero-Bridge-Schwachstelle verwendet.
- Warum das wichtig ist
- IT-Dienstleister und Entwickler werden für den Erstzugriff ins Visier genommen, wodurch nachgelagerte Zielnetzwerke persistenten macOS-Hintertüren ausgesetzt werden.
Microsoft erinnert Administratoren daran, Entra-ID-Benutzer auf Passkeys umzustellen.
Microsoft hat Administratoren daran erinnert, Entra-ID-Benutzer auf phishingresistente Authentifizierungsmethoden umzustellen, um Anmeldeunterbrechungen zu vermeiden, nachdem die SMS-basierte Erstfaktor-Anmeldung ab Februar 2027 eingestellt wird.
Microsoft: September-Updates beeinträchtigen die Sicherungsfunktion des Dateiversionsverlaufs
Microsoft warnte davor, dass die in Windows integrierte Dateiversionsverlauf-Sicherungsfunktion auf einigen Systemen nach der Installation der Sicherheitsupdates vom September 2026 möglicherweise nicht mehr funktioniert.
Schädliche npm-Pakete umgehen die Schutzmechanismen der Installationsskripte zur Laufzeit.
Der Kontext der Geschichte über bösartige npm-Pakete, die die Installationsskript-Abwehrmechanismen zur Laufzeit umgehen, besteht ausschließlich aus einer Cloudflare-Sicherheitsverifizierungsseite.
Die wichtigsten Punkte
- ChainScript RAT verwendet ClickFix-Köder, die als Teams, Zoom oder Spotify getarnt sind, um Endpunkte zu kompromittieren.
- ChainScript verwendet Polygon Smart Contracts in einer EtherHiding-Technik, um WebSocket C2-Server dynamisch aufzulösen.
- Die nordkoreanische Gruppe Jade Sleet kompromittierte einen indischen IT-Anbieter mithilfe der macOS-Hintertüren FLATROOF und ROOFDECK.
- Jade Sleet hat es weiterhin auf Softwareentwickler und IT-Dienstleistungsunternehmen abgesehen, um in nachgelagerte Netzwerke einzudringen.