
TÄGLICHES BRIEFING
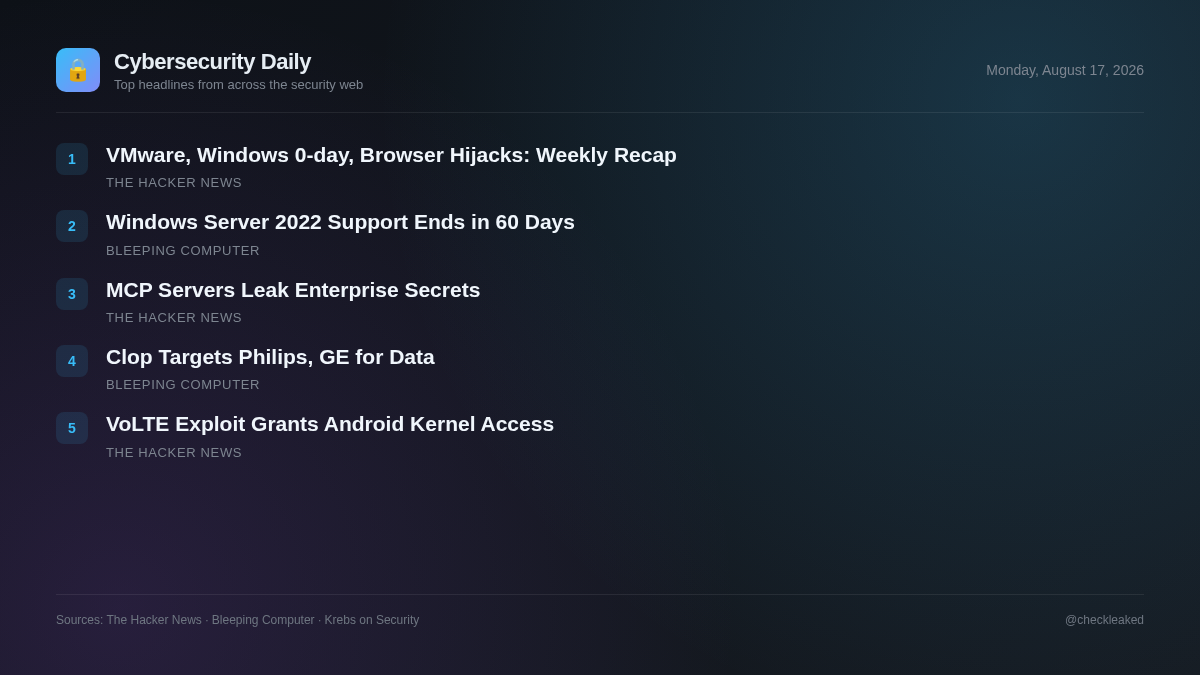
⚡ Wochenrückblick: VMware-Exploits, Windows-Zero-Day-Schwachstellen, MCP-Angriffe, Browser-Hijacking und mehr
Das heutige Briefing behandelt die aktive Ausnutzung von VMware vCenter-Schwachstellen, ungepatchte Fehler im Unisoc-Android-Kernel, Risiken der Offenlegung geheimer MCP-Informationen und Ransomware-Ermittlungen.
5 Meldungen2 Min. Lesezeit
Gleichzeitig birgt die Einführung von KI-Integrationen in Unternehmen durch MCP-Server (Model Context Protocol) versteckte Risiken. Sicherheitsteams müssen daher die Aktualisierung zentraler Virtualisierungsinfrastrukturen und die Überprüfung offengelegter Anmeldeinformationen in automatisierten Integrationen priorisieren, um die Perimeterkontrolle aufrechtzuerhalten.
⚡ Wochenrückblick: VMware-Exploits, Windows-Zero-Day-Schwachstellen, MCP-Angriffe, Browser-Hijacking und mehr
Ein wöchentlicher Sicherheitsüberblick hebt die aktive Ausnutzung einer VMware vCenter Directory-Traversal-Schwachstelle (CVE-2026-59310) durch eine mutmaßliche APT-Gruppe mit Verbindungen nach China hervor, neben allgemeineren Trends im Zusammenhang mit Windows Zero-Days, MCP-Angriffen, Browser-Session-Hijacking und Lieferkettenkompromittierungen.
- Warum das wichtig ist
- Organisationen, die ungepatchte VMware vCenter-Server betreiben, sind dem Risiko der Remote-Codeausführung und der potenziellen Installation von Hintertüren durch staatlich gelenkte Bedrohungsakteure ausgesetzt.
- Was zu tun ist
- Patchen Sie VMware vCenter gegen CVE-2026-59310 und überprüfen Sie die exponierte Infrastruktur auf unautorisierte Hintertüren und Reverse-SSH-Sitzungen.
Wie MCP-Server Unternehmensgeheimnisse preisgeben können
Mit KI-Agenten integrierte MCP-Server (Model Context Protocol) können sensible Unternehmensgeheimnisse wie Anmeldeinformationen, Dienstkontoschlüssel und API-Tokens über Klartext-Konfigurationsdateien, weitreichende Zugriffsberechtigungen und Prompt-Injection-Angriffe offenlegen.
- Warum das wichtig ist
- Sicherheitsteams, die KI-Agenten einsetzen, riskieren den verdeckten Diebstahl von Zugangsdaten und den unbefugten Zugriff auf Cloud-Infrastruktur und interne Datenspeicher über ungeschützte MCP-Server.
Die Unisoc VoLTE-Videoanruf-Exploit-Kette kann Angreifern vollen Zugriff auf den Android-Kernel ermöglichen.
Forscher haben eine zweistufige Sicherheitslücke entdeckt, die über fehlerhafte VoLTE-Videoanrufe die Firmware von Unisoc-Modems ausnutzt. Angreifer mit einem privaten 4G-Netzwerk können so vollen Zugriff auf den Android-Kernel erlangen, sobald das Opfer den Anruf annimmt. Der Chiphersteller hat bisher weder reagiert noch einen Fix veröffentlicht.
- Warum das wichtig ist
- Nutzer von Geräten, die mit betroffenen Unisoc-Chipsätzen ausgestattet sind, sind ohne die derzeit verfügbaren Hersteller-Patches einer vollständigen Kompromittierung des Kernels ausgesetzt.
Philips und GE untersuchen Datendiebstahlvorwürfe im Zusammenhang mit der Clop-Ransomware.
General Electric (GE) und Philips untersuchen aktiv die von der Clop-Ransomware-Gruppe erhobenen Vorwürfe bezüglich Systemverletzungen und Datendiebstahls.
Windows Server 2022 erreicht in 60 Tagen das Ende des Mainstream-Supports.
Microsoft erinnerte IT-Administratoren daran, dass der reguläre Support für Windows Server 2022 im Oktober 2026 ausläuft und anschließend in den erweiterten Support übergeht.
- Warum das wichtig ist
- Administratoren, die auf gängige Support-Funktionsaktualisierungen und Standardwartung angewiesen sind, müssen sich auf die Planung des Übergangs zur erweiterten Supportphase vorbereiten.
- Was zu tun ist
- Prüfen Sie die Lebenszyklus-Roadmaps für Windows Server 2022-Umgebungen und planen Sie den Bedarf an erweitertem Support ein.
Die wichtigsten Punkte
- Patchen Sie VMware vCenter umgehend, um CVE-2026-59310 zu beheben und Active Directory Traversal-Angriffe zu blockieren.
- Windows Server 2022 erreicht in 60 Tagen das Ende des regulären Supports, bevor er in den erweiterten Support übergeht.
- Eine ungepatchte Unisoc VoLTE-Videoanruf-Exploit-Kette ermöglicht den vollständigen Zugriff auf den Android-Kernel über bösartige Mobilfunknetze.