
দৈনিক ব্রিফিং
সাইবার হামলার পর খুচরা বিক্রেতা প্রতিষ্ঠান আহোল্ড ডেলহাইজ তাদের সিস্টেমগুলো অফলাইন করে দিয়েছে।
আজকের ব্রিফিংয়ে আহোল্ড ডেলহাইজে রিটেইল আইটি খাতে বিঘ্ন, লেজার ওয়ালেটে হার্ডওয়্যার ইমপ্লান্ট এবং এন্টারপ্রাইজ পরিবেশে ব্যক্তিগত এআই অ্যাসিস্ট্যান্ট থেকে উদ্ভূত নিরাপত্তা ঝুঁকি নিয়ে আলোচনা করা হয়েছে।
5টি খবর2 মিনিটের পাঠ
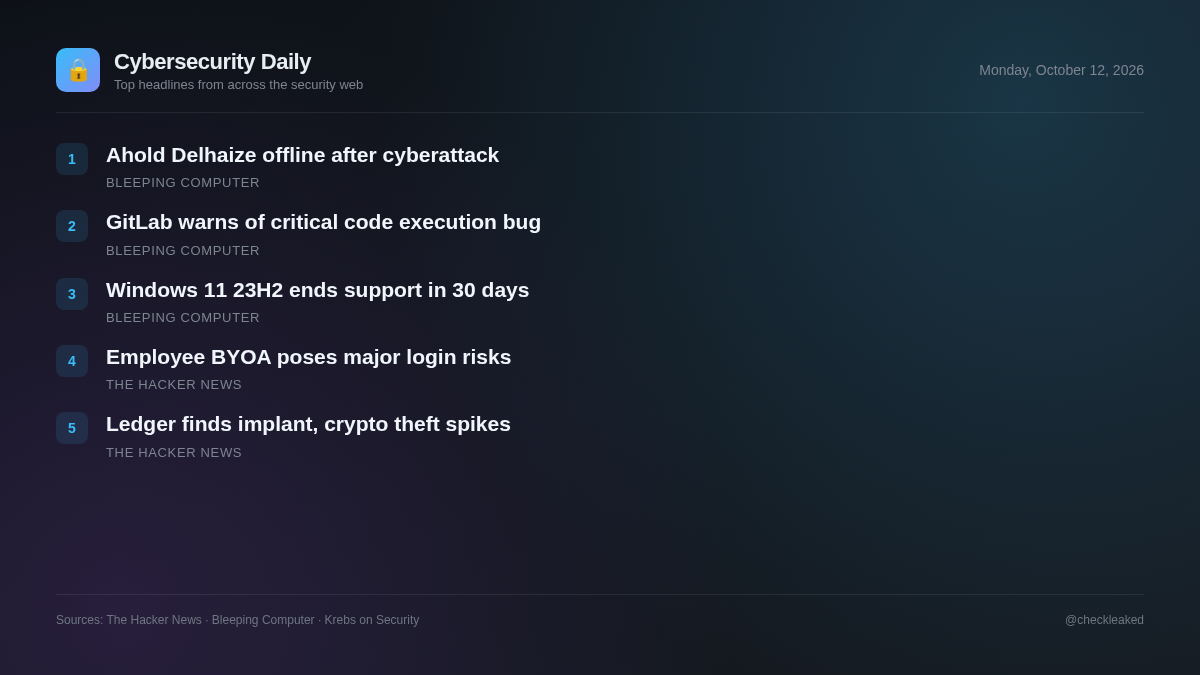
বর্তমানে এন্টারপ্রাইজ নিরাপত্তা দলগুলো কার্যক্রমগত ব্যাঘাত, সরবরাহ শৃঙ্খলের দুর্বলতা এবং শ্যাডো আইটির বিস্তারের মতো নানা সমস্যার সম্মুখীন হচ্ছে। খুচরা বিক্রেতা প্রতিষ্ঠান আহোল্ড ডেলহাইজ একটি সাইবার আক্রমণের কারণে তাদের সিস্টেমগুলো অফলাইনে নিতে বাধ্য হয়েছিল, অন্যদিকে ক্রিপ্টোকারেন্সি হার্ডওয়্যার নির্মাতা লেজার, রিসেলার ক্রিপ্টোবিলিসের বিক্রি করা ডিভাইসগুলোতে একটি অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট শনাক্ত করেছে।
সর্বোচ্চ গুরুতর কোড এক্সিকিউশন দুর্বলতা সম্পর্কে গিটল্যাব সতর্ক করেছে।
গিটল্যাব আজ ব্যবহারকারীদের সিআই/সিডি রেগুলার এক্সপ্রেশন কম্পাইলারে থাকা সর্বোচ্চ-গুরুত্বপূর্ণ একটি দুর্বলতা অবিলম্বে প্যাচ করার জন্য সতর্ক করেছে, যার ফলে দূরবর্তী আক্রমণকারীরা নির্দিষ্ট ইনস্ট্যান্সগুলোতে যথেচ্ছ কোড চালাতে পারবে।
তহবিল চুরির অভিযোগের মধ্যে লেজার ক্রিপ্টোবিলিস-বিক্রিত ওয়ালেটে অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট খুঁজে পেয়েছে।
বিক্রি হওয়া একটি ডিভাইসে অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট শনাক্ত হওয়ার পর লেজার রিসেলার ক্রিপ্টোবিলিসের মাধ্যমে বিক্রি স্থগিত করেছে। দক্ষিণ-পূর্ব এশিয়ার এই কারসাজির ঘটনাটির সাথে ৮৬ মিলিয়ন ডলারেরও বেশি তহবিল ক্ষতির যোগসূত্র রয়েছে বলে জানা গেছে।
- কেন এটি গুরুত্বপূর্ণ
- হার্ডওয়্যার সরবরাহ শৃঙ্খলে অনুপ্রবেশের ফলে আক্রমণকারীরা ডিভাইসের নিরাপত্তা নিয়ন্ত্রণ ব্যবস্থা এড়িয়ে যেতে পারে এবং ক্ষতিগ্রস্ত ফিজিক্যাল হার্ডওয়্যার ওয়ালেটে সংরক্ষিত ক্রিপ্টোকারেন্সি চুরি করতে পারে।
- কী করবেন
- যেসব ব্যবহারকারী ৯০ দিনের মধ্যে ক্রিপ্টোবিলিস থেকে ডিভাইস কিনেছেন, তাদের অবশ্যই সেটআপ বন্ধ করতে হবে অথবা অ্যাসেটগুলো একটি নিরাপদ সিডে স্থানান্তর করতে হবে।
সাইবার হামলার পর খুচরা বিক্রেতা প্রতিষ্ঠান আহোল্ড ডেলহাইজ তাদের সিস্টেমগুলো অফলাইন করে দিয়েছে।
বিশ্বের অন্যতম বৃহত্তম খাদ্য খুচরা বিক্রেতা প্রতিষ্ঠান আহোল্ড ডেলহাইজে আজ নিশ্চিত করেছে যে, তাদের নেটওয়ার্কে একটি 'সাইবার নিরাপত্তা সংক্রান্ত ঘটনা' ঘটায় কিছু সিস্টেম অফলাইন করতে হয়েছে।
মাইক্রোসফট: আর ৩০ দিনের মধ্যে উইন্ডোজ ১১ ২৩এইচ২-এর সাপোর্ট শেষ হচ্ছে।
মাইক্রোসফট গ্রাহকদের মনে করিয়ে দিয়েছে যে, উইন্ডোজ ১১ ২৩এইচ২ এন্টারপ্রাইজ, এডুকেশন এবং আইওটি এন্টারপ্রাইজ সংস্করণ চালিত সিস্টেমগুলো আগামী মাস থেকে নিরাপত্তা আপডেট পাওয়া বন্ধ করে দেবে।
- কেন এটি গুরুত্বপূর্ণ
- সমর্থিত অপারেটিং সিস্টেম সংস্করণগুলো আর মাসিক নিরাপত্তা আপডেট পাবে না, ফলে সেগুলো নতুন এক্সপ্লয়েটের ঝুঁকিতে পড়বে।
আপনার নিজস্ব এজেন্ট নিয়ে আসুন: আপনার কর্মচারীদের সহকারীরা ইতিমধ্যে লগ ইন করেছেন।
ব্যক্তিগত এআই এজেন্টগুলোর প্রচলন প্রত্যাশা মতোই মসৃণভাবে চলছে: অ্যামাজন এখন মেটা-র মিউজ (Muse) ব্লক করছে, কারণ ব্রাউজ করার সময় এটি নিজেকে বট হিসেবে শনাক্ত করে না; ইন্সটিংক্ট (Instinct) ক্রমাগত গোপনীয়তা নিয়ে উদ্বেগ সৃষ্টি করছে; এবং প্রায় প্রতিটি ব্যক্তিগত এআই এজেন্ট সম্পর্কিত ভয়াবহ অভিজ্ঞতার কথা বেড়েই চলেছে।
মূল বিষয়গুলো
- একটি বিঘ্ন সৃষ্টিকারী সাইবার আক্রমণের প্রতিক্রিয়ায় আহোল্ড ডেলহাইজে অভ্যন্তরীণ সিস্টেমগুলো অফলাইন করে দিয়েছে।
- ৮৬ মিলিয়ন ডলার চুরির খবরের পর, লেজার রিসেলার ক্রিপ্টোবিলিসের বিক্রি করা ওয়ালেটগুলিতে একটি অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট শনাক্ত করেছে।
- লেজার সেইসব গ্রাহকদের পরামর্শ দিচ্ছে যারা গত ৯০ দিনের মধ্যে ক্রিপ্টোবিলিস থেকে ডিভাইস কিনেছেন, তারা যেন সেটআপ স্থগিত করেন অথবা নতুন সিড ফ্রেজ ব্যবহার করে তহবিল স্থানান্তর করেন।