
দৈনিক ব্রিফিং
মাইক্রোসফট অ্যাডমিনদের এন্ট্রা আইডি ব্যবহারকারীদের পাসকিতে স্থানান্তরিত করার কথা মনে করিয়ে দিয়েছে।
আজকের ব্রিফিংয়ে পলিগন স্মার্ট কন্ট্রাক্ট ব্যবহার করে নতুন চেইনস্ক্রিপ্ট RAT মোতায়েন এবং আইটি সরবরাহকারীদের বিরুদ্ধে জেড স্লিটের ম্যাকওএস ব্যাকডোর আক্রমণ নিয়ে আলোচনা করা হয়েছে।
5টি খবর2 মিনিটের পাঠ
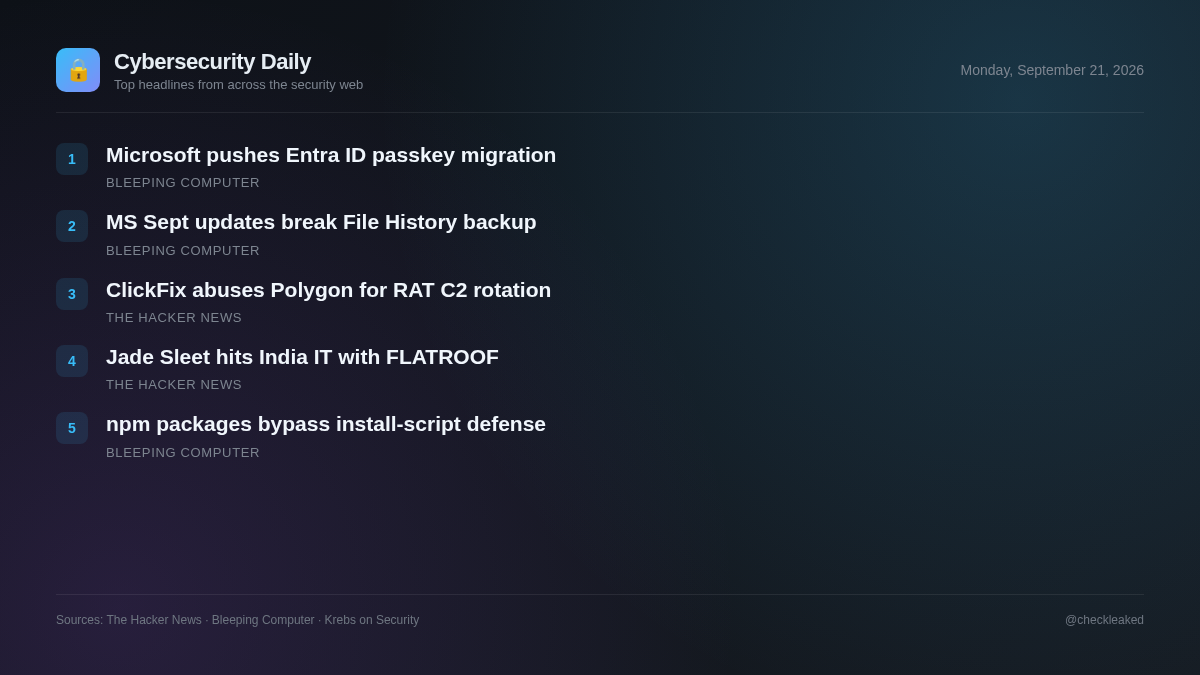
হুমকি সৃষ্টিকারী পক্ষগুলো ক্রমবর্ধমানভাবে সোশ্যাল ইঞ্জিনিয়ারিং কৌশলের সাথে নতুন ধরনের অবকাঠামোগত স্থিতিস্থাপকতার কৌশলকে একত্রিত করছে। সাম্প্রতিক প্রচারণাগুলো তুলে ধরেছে যে, কীভাবে প্রতিপক্ষরা বিকেন্দ্রীভূত নেটওয়ার্ক ব্যবহার করে এবং ডেভেলপার সাপ্লাই চেইনকে লক্ষ্যবস্তু বানিয়ে প্রচলিত শনাক্তকরণ পদ্ধতিকে পাশ কাটিয়ে যায়।
ক্লিকফিক্স ল্যুরস সি২ ইনফ্রাস্ট্রাকচার ঘোরানোর জন্য পলিগন ব্যবহার করে চেইনস্ক্রিপ্ট র্যাট স্থাপন করেছে।
হুমকিদাতারা চেইনস্ক্রিপ্ট র্যাট (RAT) স্থাপন করার জন্য স্পটিফাই, জুম ওয়ার্কপ্লেস এবং মাইক্রোসফট টিমস-এর ছদ্মবেশে ক্লিকফিক্স ল্যুর ব্যবহার করছে। চেইনস্ক্রিপ্ট সি২ (C2) শনাক্তকরণের জন্য ইথারহাইডিং-এর মাধ্যমে পলিগন স্মার্ট কন্ট্রাক্ট ব্যবহার করে এবং সিএমডি (CMD), পাওয়ারশেল (PowerShell) এক্সিকিউশন, স্ক্রিনশট ক্যাপচার ও ক্রিপ্টো ওয়ালেট চুরির সক্ষমতা প্রদান করে।
- কেন এটি গুরুত্বপূর্ণ
- নকল সফটওয়্যার ইনস্টলার চালাতে প্রলুব্ধ হওয়া ব্যবহারকারীরা সম্পূর্ণ সিস্টেম হ্যাক, দূরবর্তী মৃত্যুদণ্ড এবং ক্রিপ্টোকারেন্সি ওয়ালেট চুরির মতো ঝুঁকির সম্মুখীন হন।
ফ্ল্যাটরুফ এবং রুফডেক ব্যাকডোরের মাধ্যমে ভারতীয় আইটি পরিষেবা প্রদানকারীর ডেটা লঙ্ঘনের সঙ্গে জেড স্লিটের সংযোগ পাওয়া গেছে।
উত্তর কোরীয় হ্যাকার জেড স্লিট FLATROOF এবং ROOFDECK macOS ব্যাকডোর ব্যবহার করে ডেভেলপারদের লক্ষ্যবস্তু বানিয়ে ভারত-ভিত্তিক একটি আইটি পরিষেবা প্রদানকারী প্রতিষ্ঠানের নিরাপত্তা ব্যবস্থা ভেঙেছে। এই দুটি ব্যাকডোরই এর আগে KelpDAO LayerZero ব্রিজ এক্সপ্লয়েটে ব্যবহার করা হয়েছিল।
- কেন এটি গুরুত্বপূর্ণ
- প্রাথমিক অ্যাক্সেসের জন্য আইটি পরিষেবা প্রদানকারী এবং ডেভেলপারদের লক্ষ্যবস্তু করা হয়, যা পরবর্তী লক্ষ্য নেটওয়ার্কগুলোকে স্থায়ী ম্যাকওএস ব্যাকডোরের ঝুঁকিতে ফেলে দেয়।
মাইক্রোসফট অ্যাডমিনদের এন্ট্রা আইডি ব্যবহারকারীদের পাসকিতে স্থানান্তরিত করার কথা মনে করিয়ে দিয়েছে।
২০২৭ সালের ফেব্রুয়ারি থেকে এসএমএস ফার্স্ট-ফ্যাক্টর সাইন-ইন ব্যবস্থা বন্ধ করে দেওয়ার পর, সাইন-ইন প্রক্রিয়ায় যাতে কোনো বিঘ্ন না ঘটে, সেজন্য মাইক্রোসফট অ্যাডমিনদের এন্ট্রা আইডি ব্যবহারকারীদের ফিশিং-প্রতিরোধী প্রমাণীকরণ পদ্ধতিতে স্থানান্তরিত করার কথা মনে করিয়ে দিয়েছে।
মাইক্রোসফট: সেপ্টেম্বরের আপডেটে ফাইল হিস্ট্রি ব্যাকআপ ফিচারটি অকার্যকর হয়ে গেছে।
মাইক্রোসফট সতর্ক করেছে যে, সেপ্টেম্বর ২০২৬-এর নিরাপত্তা আপডেট ইনস্টল করার পর কিছু সিস্টেমে উইন্ডোজের অন্তর্নির্মিত ফাইল হিস্ট্রি ব্যাকআপ ফিচারটি কাজ করা বন্ধ করে দিতে পারে।
ক্ষতিকারক এনপিএম প্যাকেজগুলো রানটাইমে ইনস্টল-স্ক্রিপ্টের প্রতিরোধ ব্যবস্থা এড়িয়ে যায়।
রানটাইমে ইনস্টল-স্ক্রিপ্টের সুরক্ষা ব্যবস্থা এড়িয়ে যাওয়া ক্ষতিকারক এনপিএম প্যাকেজ সম্পর্কিত গল্পটির প্রেক্ষাপট শুধুমাত্র একটি ক্লাউডফ্লেয়ার নিরাপত্তা যাচাইকরণ পৃষ্ঠা।
মূল বিষয়গুলো
- ChainScript RAT এন্ডপয়েন্টগুলোকে ক্ষতিগ্রস্ত করতে Teams, Zoom, বা Spotify-এর ছদ্মবেশে ClickFix প্রলোভন ব্যবহার করে।
- ChainScript, EtherHiding কৌশলের মাধ্যমে WebSocket C2 সার্ভারগুলোকে ডায়নামিকভাবে রিজলভ করার জন্য Polygon স্মার্ট কন্ট্রাক্ট ব্যবহার করে।
- উত্তর কোরীয় গোষ্ঠী জেড স্লিট ফ্ল্যাটরুফ এবং রুফডেক ম্যাকওএস ব্যাকডোর ব্যবহার করে একটি ভারতীয় আইটি সরবরাহকারী প্রতিষ্ঠানের নিরাপত্তা লঙ্ঘন করেছে।
- ডাউনস্ট্রিম নেটওয়ার্কে অনুপ্রবেশের জন্য জেড স্লিট সফটওয়্যার ডেভেলপার এবং আইটি পরিষেবা সংস্থাগুলোকে লক্ষ্যবস্তু করা অব্যাহত রেখেছে।