
الموجز اليومي
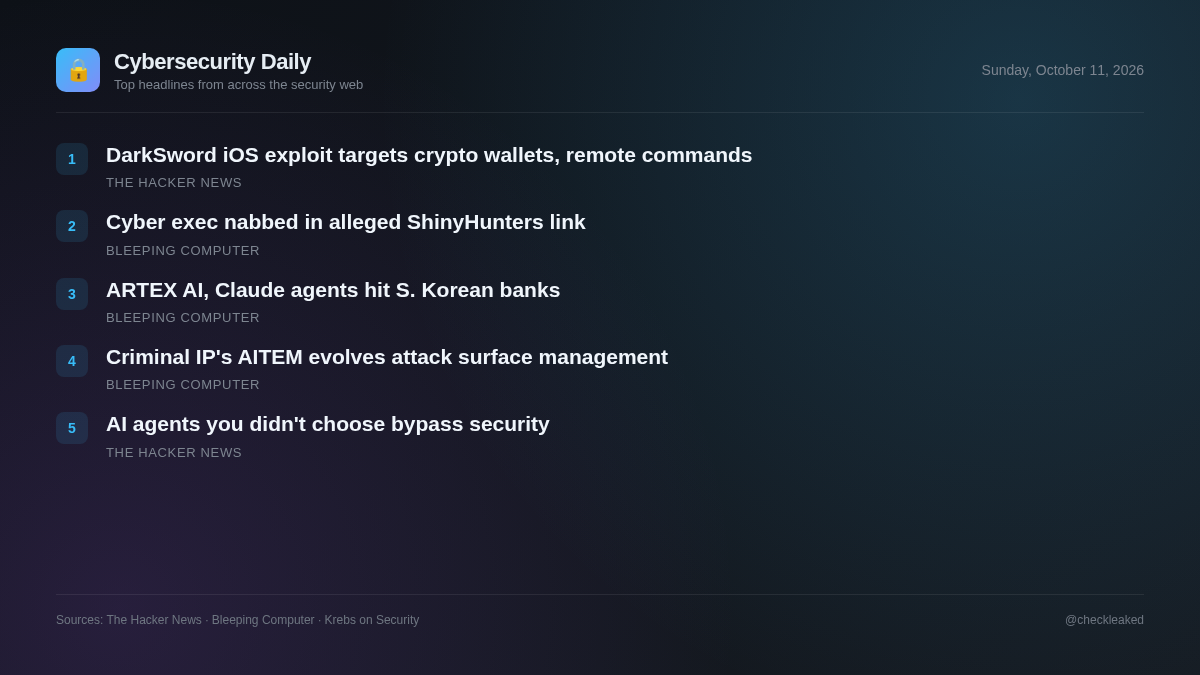
مجموعة أدوات استغلال نظام iOS المسماة P7 DarkSword تضيف إمكانية سرقة بيانات محافظ العملات الرقمية والتحكم عن بُعد
يتناول التقرير الموجز اليوم مجموعة أدوات استغلال محدثة لنظام التشغيل iOS تُسمى DarkSword، والتي تسرق محافظ العملات المشفرة، والتحديات الأمنية التي تشكلها وكلاء الذكاء الاصطناعي التابعون لجهات خارجية غير مراقبة.
5 قصة3 دقيقة قراءة
يُسلّط إصدار جديد من أدوات استغلال ثغرات نظام iOS الضوء على التهديد المستمر الذي يواجه بيئات الأجهزة المحمولة، في حين تُظهر التحولات الأوسع نطاقًا في برامج المؤسسات صعوبة فرق الأمن في الحفاظ على رؤية شاملة للقدرات الآلية. تُبيّن مجموعة أدوات P7 DarkSword كيف يُواصل المهاجمون تطوير أطر الاستغلال التي تستهدف منصات الأجهزة المحمولة لسرقة البيانات الحساسة عالية القيمة، بما في ذلك محتويات سلسلة المفاتيح وبيانات اعتماد محافظ العملات المشفرة.
في الوقت نفسه، تواجه المؤسسات مخاطر متزايدة من وكلاء الذكاء الاصطناعي غير الخاضعين للرقابة والمدمجين مباشرةً في برامج الموردين. ولأن هذه القدرات تتجاوز في كثير من الأحيان البنية التحتية المركزية للهوية وعمليات مراجعة المشتريات التقليدية، يتعين على فرق الأمن تعديل ممارسات المراقبة لتشمل اختراقات الأجهزة المحمولة والأدوات الآلية الخفية التي تعمل عبر تطبيقات المؤسسة الحالية.
مجموعة أدوات استغلال نظام iOS المسماة P7 DarkSword تضيف إمكانية سرقة بيانات محافظ العملات الرقمية والتحكم عن بُعد
نشرت iVerify تفاصيل حول P7 DarkSword، وهي نسخة معدلة من مجموعة أدوات استغلال الثغرات الأمنية DarkSword لنظام iOS. يقلل P7 من حجم البيانات التي يستهلكها الجهاز، ويضيف إمكانية سرقة بيانات سلسلة المفاتيح ومحافظ العملات الرقمية، كما يوفر اتصالاً ثنائي الاتجاه بين نظامي التشغيل والتحكم. تستهدف هذه المجموعة أنظمة iOS من الإصدار 18.4 إلى 18.
- لماذا يهم هذا الأمر
- يواجه المستخدمون الذين يستخدمون إصدارات iOS المتأثرة استغلالاً خفياً قادراً على سرقة بيانات اعتماد سلسلة المفاتيح الحساسة وأصول العملات المشفرة مباشرة من الأجهزة المحمولة المستهدفة.
- ماذا تفعل
- قم بتحديث أجهزة iOS إلى أحدث إصدار من البرامج الثابتة لتصحيح ثغرات تصعيد الامتيازات في المتصفح ونواة النظام.
مشكلة الوكلاء الخارجيين: لماذا يغفل نظام الأمان المصمم للذكاء الاصطناعي الذي اخترته عن الوكلاء الذين لم تختارهم؟
في البيئات التي تمت دراستها لتقرير حالة أمن الوكلاء لعام 2026، يتم الآن تضمين الذكاء الاصطناعي في حوالي 1280 منتجًا تابعًا لجهات خارجية.
- لماذا يهم هذا الأمر
- تواجه فرق أمن المؤسسات خطر انكشاف البيانات دون رقابة لأن وكلاء الذكاء الاصطناعي التابعين لجهات خارجية يعملون داخل برامج موثوقة دون المرور عبر بوابات الهوية أو نقاط مراجعة الأمان.
إلقاء القبض على مسؤول تنفيذي في مجال الأمن السيبراني في قضية يُزعم ارتباطها بقراصنة ShinyHunters.
تم إلقاء القبض على إدوارد دوبروفسكي، المسؤول التنفيذي الكندي في مجال الأمن السيبراني، في ولاية بنسلفانيا بتهمة الابتزاز المزعوم الذي ربطته تقارير متعددة بحملة مكتب التحقيقات الفيدرالي المستمرة ضد مجموعة القرصنة ShinyHunters.
استُخدمت برمجيات الذكاء الاصطناعي "كلود" التابعة لشركة "آرتكس" في هجمات إلكترونية على بنوك كورية جنوبية.
شنّ هاكر صيني هجمات إلكترونية هزت القطاع المالي الكوري الجنوبي في وقت سابق من هذا الشهر باستخدام مجموعة أدوات اختبار الاختراق ARTEX AI وعملاء Claude.
- ماذا تفعل
- مراجعة سجلات استخدام وكلاء الذكاء الاصطناعي الداخليين ومراقبة التنبيهات الاستخباراتية المتعلقة بالتهديدات الموجهة لأهداف القطاع المالي.
تقدم شركة Criminal IP برنامج AITEM باعتباره التطور التالي لإدارة سطح الهجوم
تساعد إدارة سطح الهجوم التقليدية المؤسسات على اكتشاف الأصول المكشوفة، لكن الرؤية وحدها لا تكفي لمعالجة التهديدات.
أبرز النقاط
- يستهدف برنامج P7 DarkSword إصدارات iOS من 18.4 إلى 18.7 لاستخراج بيانات سلسلة المفاتيح وبيانات اعتماد محفظة العملات المشفرة عبر قنوات C2 ثنائية الاتجاه.
- تتجاوز سلسلة الاستغلال بيئات الحماية الخاصة بالمتصفح وتصعد إلى امتيازات النواة لحقن حمولات في SpringBoard.
- يجب أن يتوسع نطاق أمن الذكاء الاصطناعي للمؤسسات ليشمل ما هو أبعد من بوابات الطرف الأول، وذلك لمراقبة وكلاء الطرف الثالث المدمجين الذين يتجاوزون مصادقة تسجيل الدخول الموحد المركزية.