
الموجز اليومي
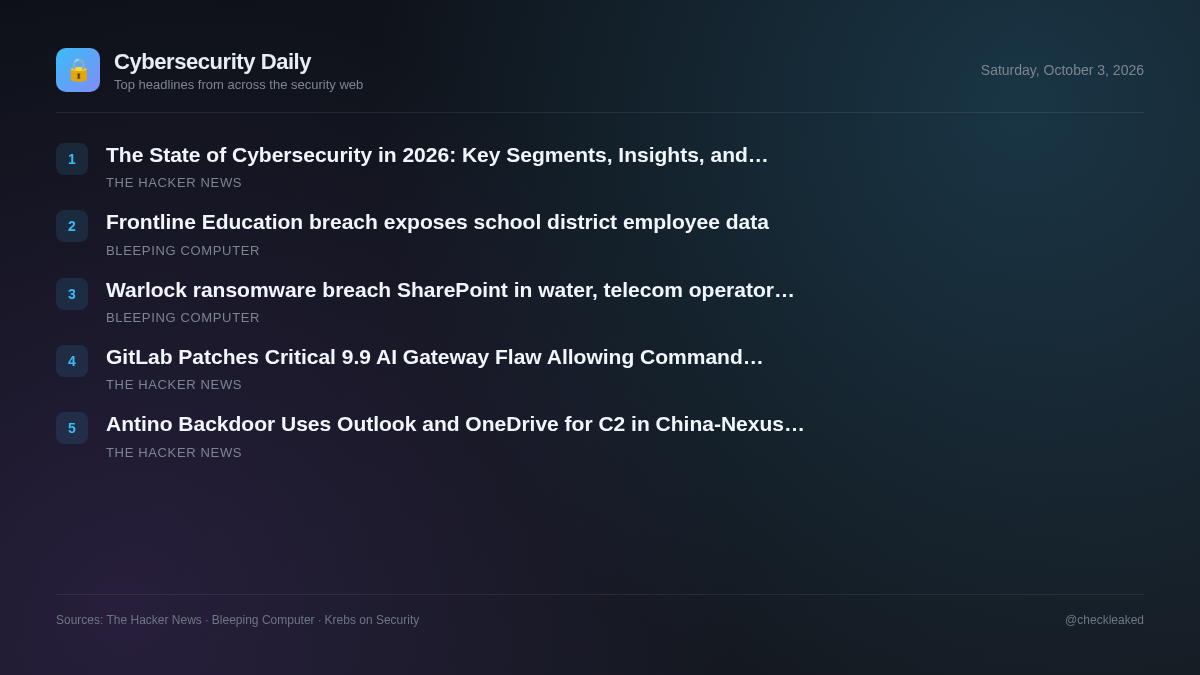
حالة الأمن السيبراني في عام 2026: القطاعات الرئيسية، والرؤى، والابتكارات
يتناول الإحاطة الإعلامية اليوم ثغرة أمنية خطيرة في بوابة الذكاء الاصطناعي GitLab، والتجسس الإلكتروني المرتبط بالصين عبر الباب الخلفي Antino، ورؤى استراتيجية لعمليات الأمن لعام 2026.
5 قصة2 دقيقة قراءة
يُبرز المشهد الأمني الحالي المخاطر التشغيلية الناجمة عن توسيع ميزات البرامج والبنية التحتية للمؤسسات. وتواجه المؤسسات التي تُشغّل أحمال عمل الذكاء الاصطناعي المُستضافة ذاتيًا مخاطر تقنية فورية، بينما يواصل المتجسسون استغلال خدمات الحوسبة السحابية المشروعة لتجاوز مراقبة الحدود.
جيت لاب تُصلح ثغرة خطيرة في بوابة الذكاء الاصطناعي 9.9 تسمح بتنفيذ الأوامر على الخوادم ذاتية الاستضافة
أصدرت GitLab تحديثًا لسد ثغرة أمنية خطيرة في مكون بوابة الذكاء الاصطناعي الخاص بها، تحمل الرقم CVE-2026-90970 ودرجة خطورة 9.9 وفقًا لمعيار CVSS. تسمح هذه الثغرة للمستخدمين المسجلين الذين لديهم صلاحية الوصول إلى منصة Duo Agent بتنفيذ أوامر على الخوادم المستضافة ذاتيًا.
- لماذا يهم هذا الأمر
- تسمح البيئات ذاتية الاستضافة التي تعمل بإصدارات بوابة الذكاء الاصطناعي المعرضة للخطر للمستخدمين المصادق عليهم بتنفيذ أوامر غير مصرح بها على المضيف الأساسي.
يستخدم برنامج Antino Backdoor برنامج Outlook وOneDrive للتحكم والسيطرة في حملة تجسس China-Nexus
يستهدف أحد الجهات الفاعلة التي تربطها صلة بالصين، والتي يتم تتبعها باسم UAT-11587، المنظمات الحكومية والسياسية في آسيا باستخدام باب خلفي تم تجميعه باستخدام لغة Rust يسمى Antino، والذي يعتمد على Microsoft Graph لإجراء C2 عبر Outlook وOneDrive.
- لماذا يهم هذا الأمر
- تواجه المنظمات المستهدفة عمليات تسريب بيانات سرية وتنفيذ أوامر من خلال خدمات مايكروسوفت 365 السحابية المشروعة.
حالة الأمن السيبراني في عام 2026: القطاعات الرئيسية، والرؤى، والابتكارات
يتميز هذا التقرير بما يلي: يتم إعادة تشكيل الأمن السيبراني من خلال توسع البنية التحتية السحابية، والذكاء الاصطناعي، والأنظمة الموزعة، والبيئات الرقمية المعقدة بشكل متزايد.
- لماذا يهم هذا الأمر
- تزيد إدارة أدوات الأمان غير المتصلة وبيانات القياس عن بعد غير المُدارة من المخاطر الأمنية، بينما تُضعف الهجمات المدعومة بالذكاء الاصطناعي الدفاعات التقليدية.
كشف اختراق بيانات موظفي منطقة تعليمية تابعة لشركة فرونت لاين للتعليم عن بياناتهم.
تقوم مؤسسة فرونت لاين للتعليم بإبلاغ المناطق التعليمية بوقوع اختراق للبيانات بعد أن استغل المهاجمون ثغرة أمنية في برنامج تابع لجهة خارجية للوصول غير المصرح به إلى أنظمتها وسرقة معلومات الموظفين، بما في ذلك أرقام الضمان الاجتماعي.
- لماذا يهم هذا الأمر
- لا يمكن تحديد أي تفاصيل فنية أو تقييم للتعرض بسبب فقدان المواد المصدرية.
اختراق برنامج الفدية Warlock، وهجمات على SharePoint في المياه، وهجمات على شركات الاتصالات
استهدفت مجموعة برامج الفدية Warlock المرتبطة بالصين شركة مياه، ومزود اتصالات، وهيئة حكومية إقليمية، وجامعة من خلال استغلال ثغرات SharePoint للحصول على الوصول الأولي.
- لماذا يهم هذا الأمر
- لا يمكن تقييم تأثير الجريمة على الضحايا وتفاصيل مدى تعرضهم للخطر بسبب نقص تفاصيل المصدر.
أبرز النقاط
- قامت GitLab بتصحيح CVE-2026-90970 (CVSS 9.9)، وهو خلل خطير في بوابات الذكاء الاصطناعي ذاتية الاستضافة يسمح بتنفيذ الأوامر.
- تم إصلاح إصدارات GitLab 19.2.4 و 19.3.2 و 19.4.1؛ ولا تتطلب النسخ المستضافة على GitLab.com أي إجراء من المستخدم.
- تقوم مجموعة التهديد المرتبطة بالصين UAT-11587 بنشر الباب الخلفي Antino الذي يستهدف منظمات السياسة والحكومة الآسيوية.
- يستخدم برنامج Antino واجهة برمجة تطبيقات Microsoft Graph لاستغلال البنية التحتية المشروعة لبرنامج Outlook وOneDrive لأغراض اتصالات القيادة والسيطرة.