
الموجز اليومي
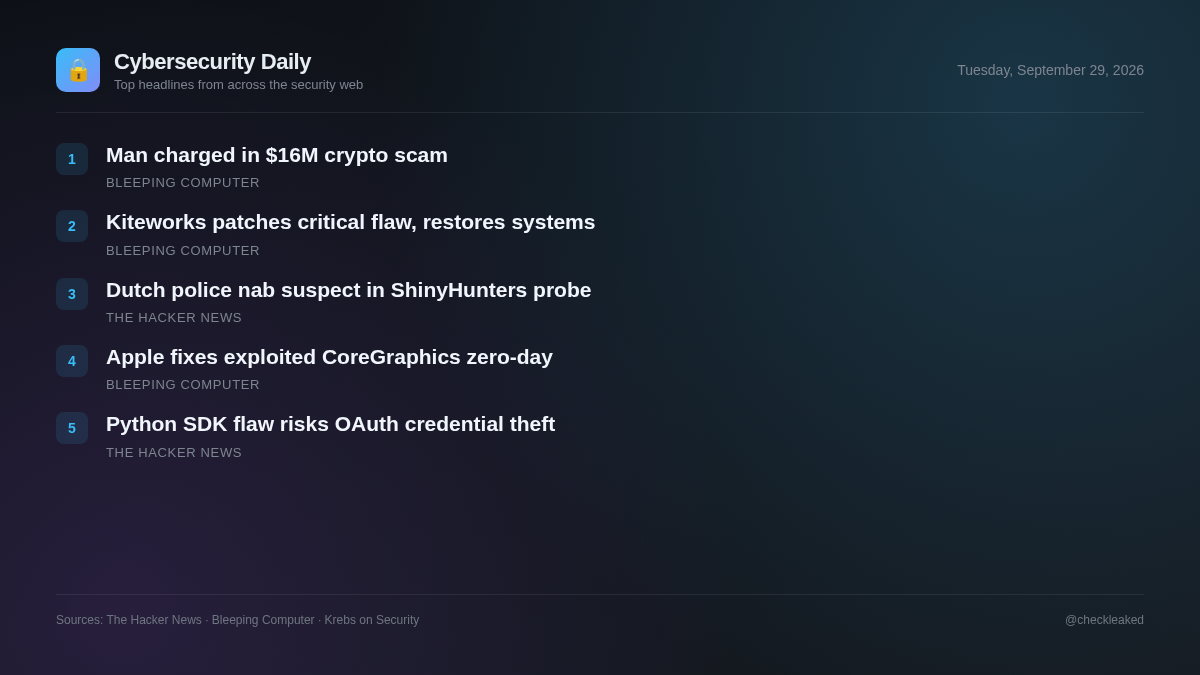
رجل فيتنامي يُتهم بالتورط في عملية احتيال بالعملات المشفرة بقيمة 16 مليون دولار تحت مسمى "ذبح الخنازير".
ألقت الشرطة الهولندية القبض على أحد المشتبه بانتمائهم إلى مجموعة ShinyHunters، في الوقت الذي يواجه فيه المطورون ثغرة تسريب بيانات اعتماد OAuth في حزمة تطوير البرامج MCP Python SDK.
5 قصة2 دقيقة قراءة
ألقت سلطات إنفاذ القانون الهولندية القبض على شخص يُشتبه بانتمائه إلى مجموعة ShinyHunters، مما يمثل تطوراً هاماً في التحقيقات التي استمرت لفترة طويلة بشأن عمليات سرقة البيانات والابتزاز رفيعة المستوى.
في الوقت نفسه، يواجه المطورون الذين يستخدمون حزمة تطوير البرمجيات الرسمية لبروتوكول MCP بايثون ثغرة أمنية خطيرة قد تسمح للخوادم غير الموثوقة بجمع بيانات اعتماد OAuth واختراق حسابات المستخدمين المرتبطة. لذا، يجب على فرق الأمن التي تُنشئ أو تُدير عمليات التكامل حول هذا البروتوكول مراجعة عمليات النشر الخاصة بها فورًا لتأمين عمليات المصادقة.
شركة Kiteworks تُصلح ثغرة أمنية خطيرة، وتُعيد تشغيل أنظمة العملاء.
رفعت شركة التكنولوجيا الأمريكية Kiteworks تحذيراً احترازياً كان يطلب من العملاء إيقاف تشغيل الأنظمة بعد إصلاح ثغرة أمنية خطيرة.
- لماذا يهم هذا الأمر
- تُشكل الثغرات الأمنية الحرجة في حلول نقل الملفات المُدارة للمؤسسات خطراً على الخوادم وعلى الوصول غير المصرح به إلى البيانات.
أبل تُصلح ثغرة أمنية خطيرة في معالج CoreGraphics تم استغلالها في الهجمات
أصدرت شركة آبل تحديثات أمنية لإصلاح ثغرة أمنية غير معروفة تم استغلالها في هجمات مستهدفة "متطورة للغاية" على أجهزة iOS.
- لماذا يهم هذا الأمر
- تشكل الثغرات الأمنية التي يتم استغلالها في البرية مخاطر أمنية فورية على الأجهزة غير المحدثة التي تعمل بأنظمة تشغيل متأثرة.
ثغرة في حزمة تطوير البرامج الرسمية لـ MCP Python قد تسمح للخوادم الخبيثة بسرقة بيانات اعتماد OAuth
تسمح ثغرة أمنية خطيرة في حزمة تطوير البرامج الرسمية لـ MCP Python لخادم خبيث باستخراج بيانات اعتماد عميل OAuth، ورموز التفويض، ومفاتيح إثبات PKCE. يمكن للمهاجمين استخدام بيانات الاعتماد المسروقة للحصول على رموز وصول مع صلاحيات التطبيق الكاملة. تم إصلاح هذه المشكلة في الإصدارين 1.30.0 و2.2.0.
- لماذا يهم هذا الأمر
- يمكن لتطبيقات الذكاء الاصطناعي المدمجة مع خوادم MCP الخبيثة أو المخترقة أن تفقد بيانات اعتماد OAuth طويلة الأمد، مما يؤدي إلى الاستيلاء على الحسابات.
ألقت الشرطة الهولندية القبض على شاب من أمستردام يبلغ من العمر 24 عاماً في إطار تحقيق في قضية "صائدي الوحوش اللامعة".
ألقت الشرطة الهولندية القبض على بيبين فان دير ستاب، البالغ من العمر 24 عامًا، في أمستردام، على خلفية انتمائه إلى عصابة "شايني هانترز" الإجرامية الإلكترونية. ومن المقرر أن يمثل فان دير ستاب، الذي سبق أن أُلقي القبض عليه عام 2023 بتهمة سرقة البيانات والابتزاز، أمام المحكمة في روتردام.
- لماذا يهم هذا الأمر
- تستهدف إجراءات إنفاذ القانون شخصيات رئيسية مرتبطة بجماعات بارزة في مجال الجرائم الإلكترونية وابتزاز البيانات.
- ماذا تفعل
- مراجعة أسطح الهجوم الخارجية وتعزيز إجراءات مراقبة اختراق البيانات.
رجل فيتنامي يُتهم بالتورط في عملية احتيال بالعملات المشفرة بقيمة 16 مليون دولار تحت مسمى "ذبح الخنازير".
تم توجيه تهمة غسل الأموال إلى مواطن فيتنامي لدوره في عملية احتيال ضخمة تتعلق بـ "ذبح الخنازير"، والتي استولت على 16 مليون دولار من العملات المشفرة من أحد الضحايا.
أبرز النقاط
- ألقت الشرطة الهولندية القبض على Pepijn van der Stap البالغ من العمر 24 عامًا في أمستردام فيما يتعلق بمجموعة ShinyHunters.
- من المقرر أن يمثل المشتبه به أمام محكمة مقاطعة روتردام في 29 سبتمبر 2026.
- قام القائمون على الصيانة بإصلاح ثغرة OAuth في حزمة تطوير البرامج MCP Python في الإصدارين 1.30.0 و 2.2.0.